
Arquitectura institucional para compartir datos entre plataformas
La interoperabilidad no es solo integración tecnológica: es una capacidad institucional para compartir datos con seguridad, trazabilidad y reglas comunes. Su valor estratégico está en reducir fricción entre sistemas, acelerar servicios y sostener decisiones basadas en evidencia en tiempo oportuno.
En numerosas organizaciones públicas y privadas, el intercambio de información aún depende de procesos manuales, acuerdos implícitos o integraciones puntuales difíciles de mantener. El resultado es predecible: duplicidad de datos, inconsistencias entre plataformas, tiempos de respuesta elevados y baja capacidad de coordinación interinstitucional. Cuando la interoperabilidad se diseña como proyecto técnico aislado, la solución suele quedar limitada a conectores y APIs sin un marco de gobierno que garantice continuidad.
Una arquitectura institucional de interoperabilidad corrige ese problema al combinar tres dimensiones inseparables: estándares técnicos, reglas de gobernanza y operación sostenida. Esta combinación permite que el flujo de datos no dependa de personas específicas ni de acuerdos informales, sino de capacidades replicables y auditables. En términos de política digital, esto se traduce en mayor confiabilidad del Estado, mejor experiencia ciudadana y mejor uso de los recursos tecnológicos (OECD, 2020; World Bank, 2021).
1. Interoperabilidad como capacidad estratégica
La interoperabilidad debe entenderse como una capacidad transversal, no como un componente de infraestructura. Su propósito no es únicamente "conectar sistemas", sino habilitar colaboración efectiva entre procesos, servicios y decisiones. Esto exige que los datos sean comprensibles entre dominios, que los sistemas puedan confiar entre sí y que las responsabilidades estén claramente asignadas.
Cuando esta capacidad no existe, cada entidad construye su propia versión de la verdad y los costos de coordinación aumentan. Cuando existe, se facilita la atención integral al ciudadano, se reducen tiempos de validación y se mejora la coherencia de las decisiones institucionales. Por ello, la interoperabilidad madura se asocia más con calidad del modelo de gobernanza que con cantidad de integraciones implementadas.
2. Principios de arquitectura para compartir datos
Una arquitectura interoperable robusta puede estructurarse sobre seis principios de diseño:
- Estandarización semántica: definir taxonomías, catálogos y diccionarios para que los datos conserven el mismo significado entre plataformas.
- Modularidad de servicios: exponer capacidades en componentes desacoplados para facilitar evolución, mantenimiento y escalabilidad.
- Contratos explícitos: documentar interfaces, versiones, reglas de validación y políticas de compatibilidad.
- Seguridad por capas: aplicar autenticación, autorización, cifrado y trazabilidad de extremo a extremo.
- Observabilidad operativa: monitorear disponibilidad, latencia, errores y uso para sostener calidad del servicio.
- Gobernanza del ciclo de vida: establecer reglas para creación, cambio, retiro y excepción de integraciones.
Estos principios reducen dependencia de soluciones ad hoc y facilitan continuidad ante cambios organizacionales o tecnológicos. Además, crean condiciones para que las plataformas evoluciónen sin romper el ecosistema de intercambio de datos.
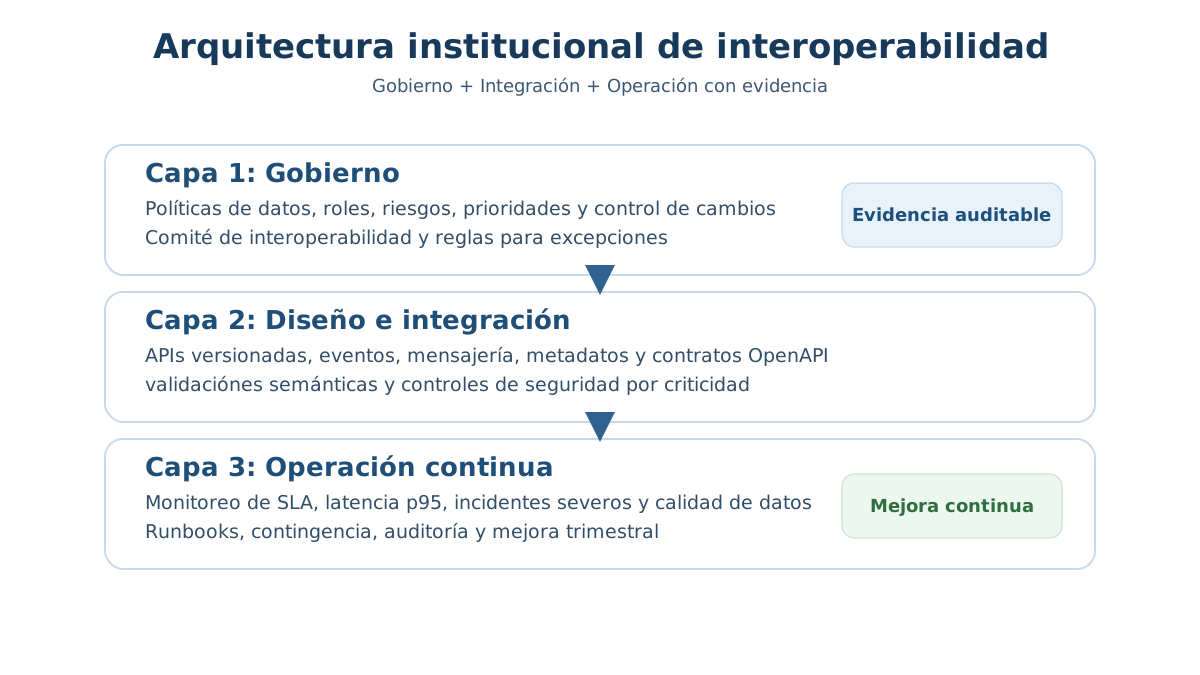
3. Capas del modelo institucional de interoperabilidad
Para convertir los principios en operación, conviene organizar la arquitectura en capas complementarias:
- Capa de gobierno: políticas de datos, roles, criterios de prioridad, control de riesgos y mecanismos de rendición de cuentas.
- Capa de diseño e integración: arquitectura de APIs, eventos, mensajería, calidad de datos y gestión de metadatos.
- Capa operativa: monitoreo continuo, gestión de incidentes, soporte, mejora iterativa y medición de desempeño.
El error más común es fortalecer solo la capa técnica. Sin decisiones de gobierno y disciplina operativa, las integraciones envejecen rápido, se acumulan excepciones y aumenta el riesgo de interrupciónes o uso indebido de datos.
4. Seguridad, confianza y trazabilidad del dato compartido
Compartir datos entre plataformas implica riesgos legales, reputacionales y de continuidad. Por ello, la confianza no puede basarse en declaraciones; debe basarse en evidencia verificable. Una práctica efectiva es definir controles mínimos obligatorios por nivel de criticidad del dato: clasificación, gestión de accesos, registro de transacciones y retención de evidencias.
También es clave diferenciar interoperabilidad abierta de interoperabilidad controlada. No todo dato debe circular con la misma amplitud ni con la misma frecuencia. La arquitectura debe incorporar reglas de proporcionalidad: mínimo privilegio, necesidad de uso, temporalidad del acceso y revisión periódica de permisos. Este enfoque mejora protección sin bloquear colaboración.
5. Gobernanza de APIs y acuerdos interinstitucionales
Las APIs son el mecanismo técnico visible, pero su efectividad depende del marco institucional que las respalda. Una gobernanza sólida define catálogo de servicios, responsables funcionales y técnicos, políticas de versionado, acuerdos de nivel de servicio y protocolos de cambio coordinado.
En ecosistemas con múltiples actores, conviene formalizar acuerdos de intercambio que especifiquen finalidad del uso, calidad mínima esperada, responsabilidades ante incidentes y tratamiento de excepciones. Sin estos acuerdos, los equipos técnicos asumen decisiones que deberían estar institucionalmente definidas, elevando la probabilidad de conflictos y retrasos.
5.1 Ejemplo práctico de intercambio entre plataformas
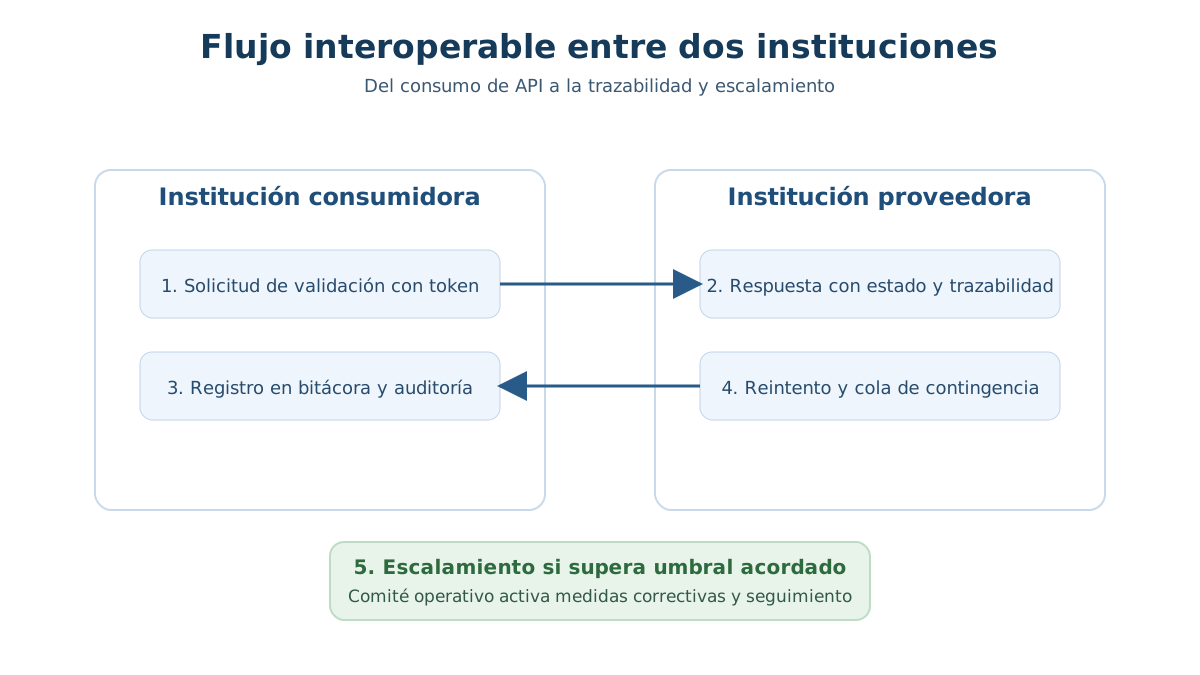
Supongamos un caso simple: una plataforma de atención ciudadana necesita consultar en tiempo real la vigencia de un documento emitido por otra institución. Sin arquitectura interoperable, la validación se hace por correo o carga manual, con tiempos de horas o días. Con arquitectura interoperable, el flujo queda definido con reglas claras:
- La institución consumidora solicita validación al endpoint oficial con token de servicio.
- La institución proveedora responde con estado, fecha de vigencia y código de trazabilidad.
- Ambas partes registran la transacción con identificador único de auditoría.
- Si falla la consulta, se activa un mecanismo de reintento y una cola de contingencia.
- Si la falla supera el umbral acordado, se escala al comité operativo de interoperabilidad.
Este ejemplo muestra que interoperar no es "conectarse"; es acordar cómo se accede, qué se devuelve, cómo se audita y qué hacer cuando algo falla.
Para que el caso sea verificable ante auditoría, deben existir como mínimo cuatro evidencias: contrato de API versionado, registro de transacciones con sello de tiempo, bitácora de incidentes con tiempos de respuesta y acta de revisión de excepciones. Sin estas evidencias, no puede demostrarse cumplimiento operativo aunque el intercambio funcione técnicamente.
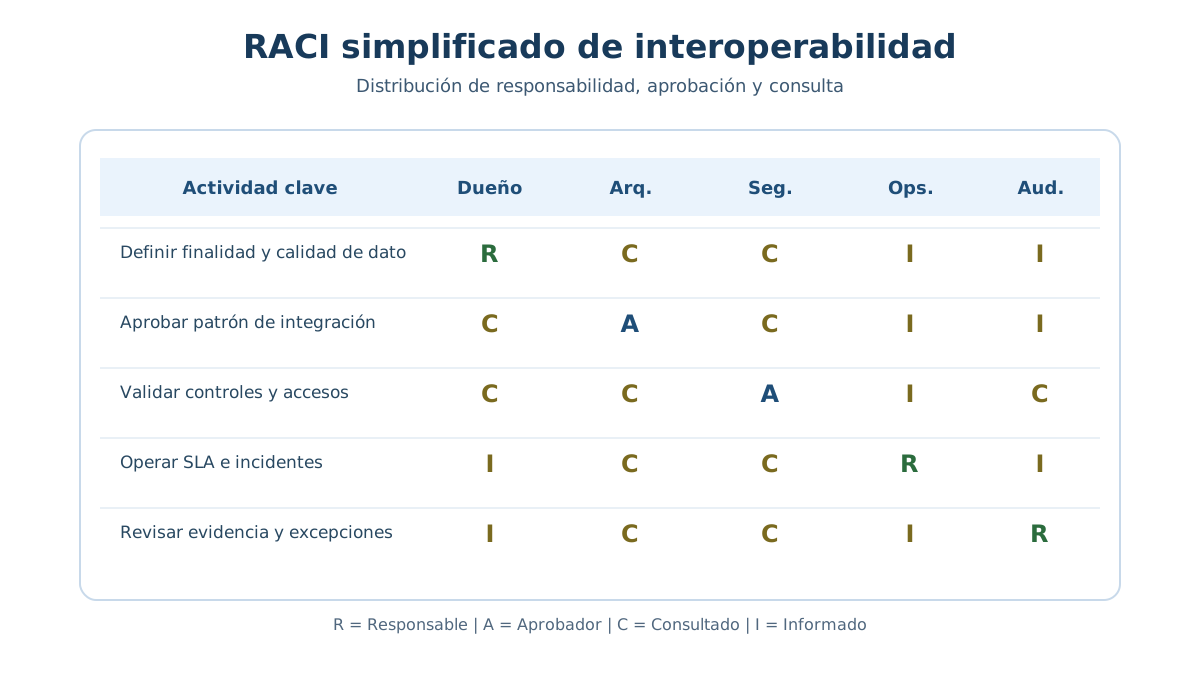
5.2 Responsables mínimos por rol (RACI simplificado)
- Dueño funcional del servicio (R): define finalidad, reglas de negocio y criterios de calidad del dato.
- Arquitectura empresarial (A): aprueba patrón de integración, estándares y versionado.
- Seguridad y privacidad (C): valida controles de acceso, cifrado, retención y cumplimiento normativo.
- Operaciones TI (R): administra monitoreo, continuidad, capacidad y gestión de incidentes.
- Auditoría o control interno (I/C): revisa trazabilidad, evidencia y manejo de excepciones.
Cuando estos roles no están explícitos, los proyectos avanzan, pero la operación se vuelve frágil porque no hay a quién escalar ni quién cierre brechas.
6. Métricas para evaluar madurez interoperable
La interoperabilidad no debe evaluarse solo por cantidad de conexiones activas. Para una lectura ejecutiva útil, se recomienda combinar indicadores de desempeño y de riesgo:
- Tiempo de integración: duración promedio desde solicitud hasta puesta en producción.
- Disponibilidad de servicios: porcentaje de continuidad de APIs y flujos críticos.
- Calidad del dato intercambiado: tasa de errores semánticos, duplicados o rechazos por validación.
- Incidentes de acceso o trazabilidad: eventos de seguridad, uso no autorizado o pérdida de rastro.
- Retrabajo por cambios no gobernados: esfuerzo adicional por falta de contratos o versionado disciplinado.
Una señal de madurez aparece cuando mejora simultáneamente la velocidad de integración y la estabilidad operativa, sin crecimiento de incidentes críticos.
6.1 Umbrales sugeridos para gestión ejecutiva
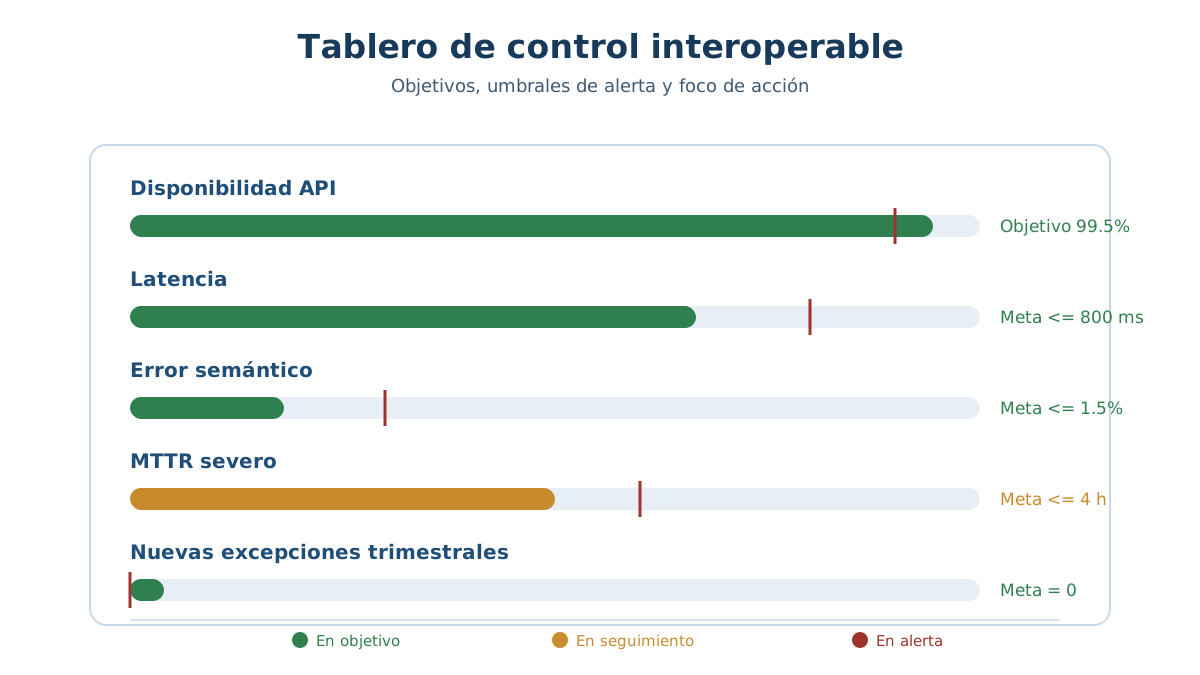
Para que las métricas sean accionables, cada indicador debería tener un umbral objetivo y un umbral de alerta. Un ejemplo inicial para servicios críticos:
- Disponibilidad API: objetivo >= 99.5%; alerta <= 99.0% mensual.
- Latencia: objetivo <= 800 ms; alerta >= 1200 ms.
- Error de validación semántica: objetivo <= 1.5%; alerta >= 3%.
- Tiempo de resolución de incidentes severos: objetivo <= 4 horas; alerta >= 8 horas.
- Integraciones fuera de estándar: objetivo 0 nuevas excepciones por trimestre.
Los umbrales deben ajustarse al contexto institucional, pero su existencia evita decisiones subjetivas y acelera el gobierno por evidencia.
Como referencia práctica, una disponibilidad de 99.5% equivale a un máximo aproximado de 3 horas y 36 minutos de indisponibilidad al mes; 99.0% equivale a 7 horas y 12 minutos. Esta traducción a tiempo real facilita la supervisión directiva y la priorización de acciones correctivas.
6.2 Definición operativa de cada indicador (cómo calcularlo)
- Disponibilidad API: (minutos disponibles / minutos totales del periodo) x 100. Fuente de datos: monitoreo de uptime y health checks.
- Latencia: percentil 95 del tiempo de respuesta de solicitudes exitosas por ventana de tiempo. Fuente: APM o gateway API.
- Error semántico: (respuestas rechazadas por regla de negocio / respuestas totales) x 100. Fuente: logs de validación y motor de reglas.
- MTTR severo: suma de tiempos de resolución de incidentes severos / número de incidentes severos. Fuente: mesa de ayuda y gestor ITSM.
- Excepciones fuera de estándar: conteo de nuevas excepciones aprobadas en comité por periodo. Fuente: actas y registro de riesgos.
Definir fórmula, fuente y periodicidad por indicador evita interpretaciones distintas entre áreas y mejora la comparabilidad mensual.
6.3 Checklist de salida a producción para una nueva API
- Contrato OpenAPI publicado y versionado.
- Diccionario de datos y reglas semánticas aprobadas por dueño funcional.
- Autenticación y autorización probadas con principio de mínimo privilegio.
- Trazabilidad activa con ID de correlación en solicitud y respuesta.
- Pruebas de carga y pruebas de error controlado ejecutadas.
- Runbook operativo documentado (incidentes, reintentos, escalamiento).
- Acuerdo de nivel de servicio firmado entre proveedor y consumidor.
Si cualquiera de estos puntos falta, la recomendación es no pasar a producción hasta cerrar la brecha.
6.4 Evidencia mínima exigible para comité y auditoría
- Inventario vigente de APIs y consumidores autorizados.
- Matriz de clasificación de datos por nivel de criticidad.
- Registro de cambios con aprobación y justificación de impacto.
- Reporte mensual de SLA, errores semánticos e incidentes severos.
- Plan de continuidad y pruebas de contingencia ejecutadas.
Esta evidencia permite demostrar no solo diseño, sino operación efectiva y mejora continua, alineada con marcos de control y gestión de riesgos.
7. Ruta de implementación en 90 días
- Días 1-30: inventariar integraciones existentes, priorizar flujos críticos y definir gobierno mínimo (roles, políticas y riesgos).
Entregables: mapa de integraciones, RACI aprobado y matriz de criticidad de datos. - Días 31-60: estandarizar contratos de servicio, activar controles de seguridad y habilitar monitoreo base de desempeño.
Entregables: especificaciones OpenAPI, políticas de acceso y tablero inicial de KPIs. - Días 61-90: formalizar acuerdos interinstitucionales, medir resultados iniciales y ajustar arquitectura según evidencia operativa.
Entregables: acuerdos de intercambio firmados, informe de brechas y plan trimestral de mejora.
Al cierre del ciclo, la institución debería contar con un mapa de interoperabilidad vigente, criterios de calidad de datos compartidos, protocolos de cambio y una línea base de métricas para mejora continua.
Errores frecuentes que deben evitarse
- Confundir interoperabilidad con integración puntual de aplicaciones.
- No definir propietarios funcionales del dato y del servicio.
- Versionar APIs sin política de compatibilidad ni comunicación efectiva.
- Priorizar velocidad de conexión sin criterios de seguridad y trazabilidad.
- No medir impacto institucional del intercambio de datos en servicios finales.
Conclusión
Una arquitectura institucional para compartir datos entre plataformas es una inversión en capacidad de Estado y en competitividad organizacional. Su valor no está en la cantidad de integraciones, sino en la calidad, confiabilidad y sostenibilidad del intercambio.
Cuando interoperabilidad, gobernanza y operación avanzan juntas, los datos dejan de ser un recurso fragmentado y se convierten en infraestructura de decisión pública y privada. Ese cambio permite ofrecer mejores servicios, reducir costos de coordinación y fortalecer la confianza entre instituciones y ciudadanía.
Referencias
- European Interoperability Framework. (2017). New European Interoperability Framework. European Commission.
- ISO. (2022). ISO/IEC 27001:2022 Information security, cybersecurity and privacy protection. International Organization for Standardization.
- ISACA. (2019). COBIT 2019 Framework: Governance and Management Objectives. ISACA.
- NIST. (2020). Security and Privacy Controls for Information Systems and Organizations (SP 800-53 Rev. 5). National Institute of Standards and Technology.
- NIST. (2020). Framework for Improving Critical Infrastructure Cybersecurity. National Institute of Standards and Technology.
- OECD. (2020). The OECD Digital Government Policy Framework. OECD Publishing.
- OECD. (2021). Government at a Glance 2021. OECD Publishing.
- OpenAPI Initiative. (2021). OpenAPI Specification 3.1.0. Linux Foundation.
- World Bank. (2021). Data for Better Lives: World Development Report 2021. World Bank.