
5 decisiones clave para elevar la calidad de los datos institucionales
La calidad de datos institucionales no depende solamente de tecnología: depende, sobre todo, de decisiones de gobernanza. Cuando una institución define reglas claras, responsabilidades por dominio y métricas verificables, reduce errores operativos, mejora la trazabilidad y fortalece su capacidad de decidir con evidencia.
Este artículo tiene por objetivo desarrollar un marco de decisiones para mejorar la calidad de datos en organizaciones públicas y privadas con alta exigencia de control. El alcance se concentra en la gestión institucional de calidad: priorización de datos críticos, diseño de reglas verificables, estructura de responsabilidades, automatización de controles y evaluación de resultados.
La tesis principal es que la calidad de datos no es una condición técnica periférica, sino un factor estructural de gobernanza: cuando la calidad falla, falla también la trazabilidad de la decisión, la oportunidad del reporte y la capacidad de rendición de cuentas (OECD, 2019; World Bank, 2021).
Según DAMA International (2017), la calidad de datos debe gestionarse como un proceso continuo y no como una corrección puntual. En el sector público y en organizaciones altamente reguladas, esta afirmación es crítica: un dato inconsistente no solo retrasa reportes, también puede distorsionar decisiones presupuestarias, afectar servicios y elevar riesgos de incumplimiento.
Desde una perspectiva metodológica, esto exige cambiar el enfoque tradicional de "corregir al final" por un enfoque de "asegurar desde el origen". En otras palabras, la calidad debe incorporarse en el diseño de captura, validación, integración y consumo de datos, con evidencia verificable en cada etapa del ciclo (ISO, 2019).
1. Definir ¿qué datos son críticos para decidir?
La primera decisión consiste en distinguir entre datos relevantes y datos críticos. No todos los datos requieren el mismo nivel de control. La institución debe identificar aquellos que impactan directamente decisiones estratégicas, cumplimiento regulatorio, continuidad operativa o prestación de servicios.
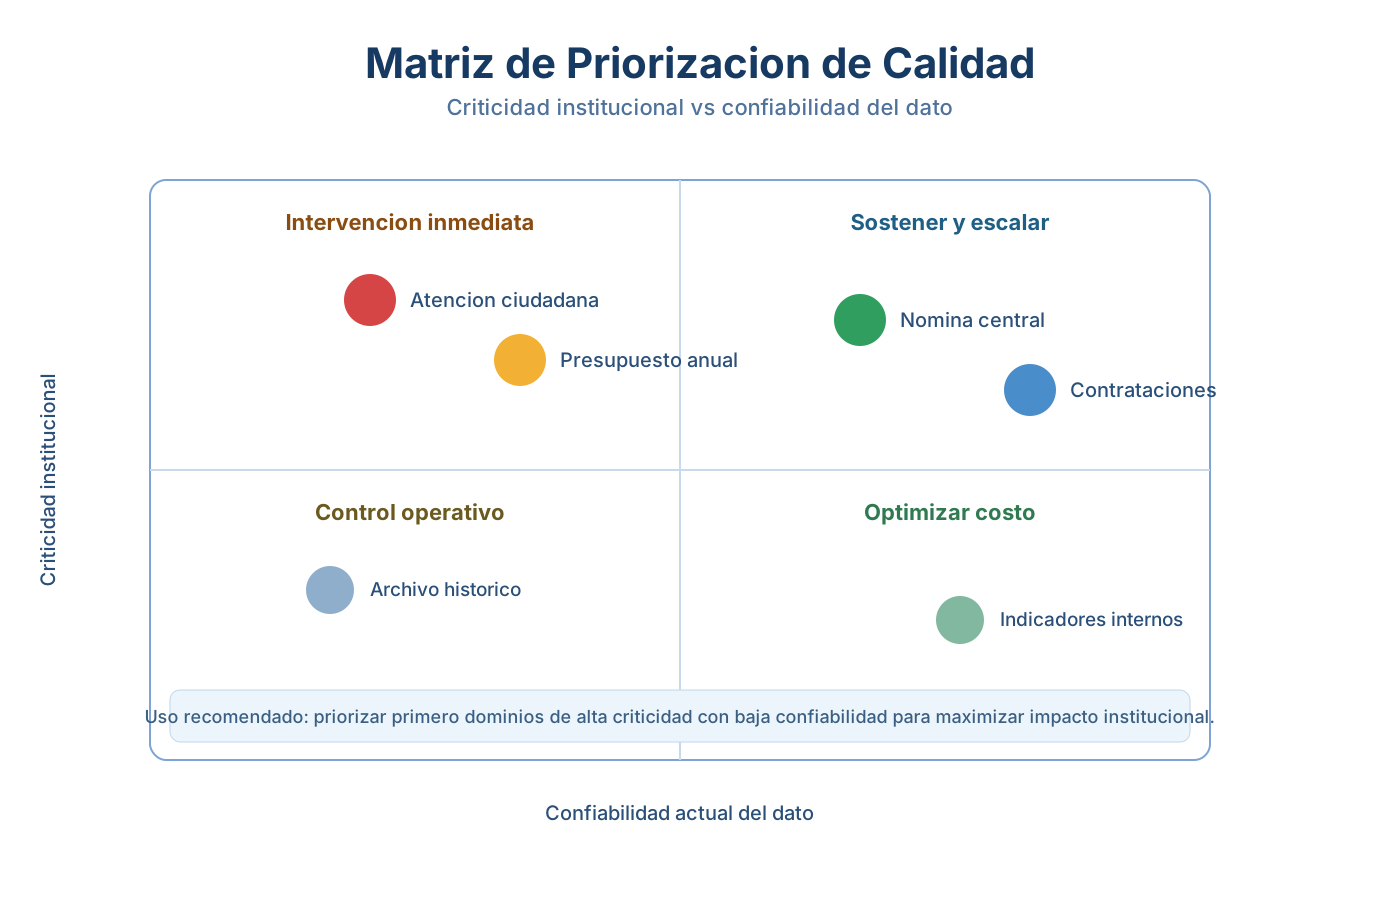
Una forma práctica de priorizar es responder: ¿qué variables cambian decisiones de alto impacto? Con ese criterio, se construye un inventario priorizado por dominio (finanzas, talento, atención ciudadana, operaciones, entre otros) y se define un plan de aseguramiento gradual.
En términos de gobernanza, priorizar datos críticos permite asignar recursos de manera proporcional al riesgo. Si todo se considera crítico, nada se controla de forma efectiva. Por eso, cada dominio debe clasificar sus datos según impacto en decisión, frecuencia de uso y costo potencial de error, como se representa en la Figura 1.
2. Establecer estándares mínimos de calidad por dominio
Una vez definidos los datos críticos, la segúnda decisión es fijar umbrales mínimos de calidad. Los más utilizados son exactitud, completitud, consistencia, unicidad, vigencia y oportunidad. Sin estos umbrales, el discurso de calidad queda en términos generales y no en compromisos verificables.
La norma ISO (2019) recomienda que los criterios de calidad sean medibles y comparables en el tiempo. Por ello, cada dominio debe documentar reglas explícitas de validación y periodicidad de revisión, junto con responsables de aprobación y escalamiento de incumplimientos.
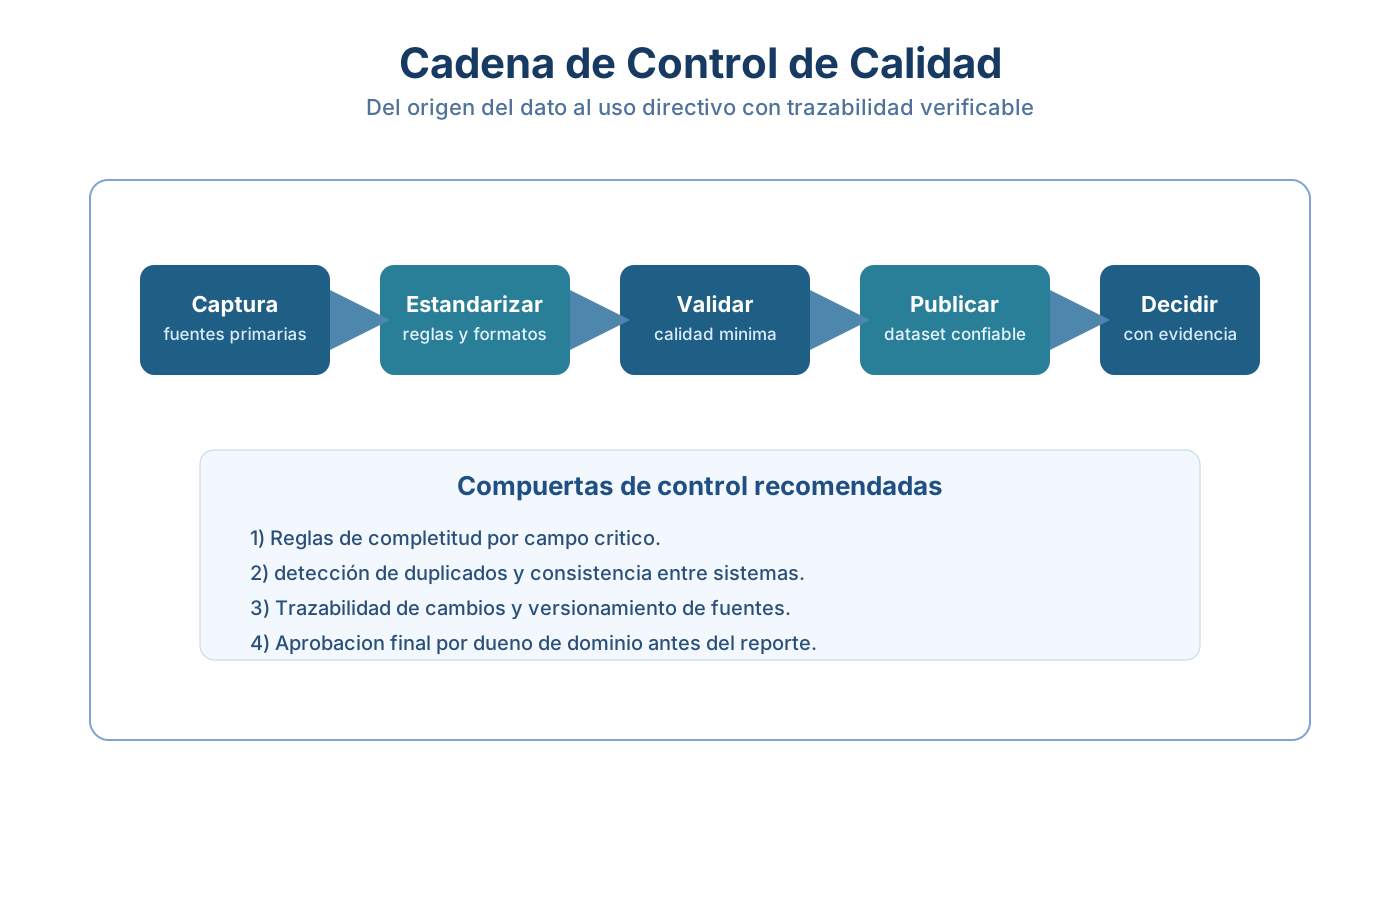
Un estándar útil para formalizar estos criterios es definir tres niveles de severidad por regla: crítica, alta y media. De este modo, los incumplimientos no se gestionan de manera homogénea, sino de acuerdo con su efecto sobre decisiones, cumplimiento y riesgo operativo. Esta lógica se operacionaliza por etapas en la Figura 2.
3. Asignar responsables de calidad y custodia
La tercera decisión es organizacional: ¿quién responde por la calidad? Cuando nadie tiene responsabilidad formal, los errores se heredan entre áreas. La práctica recomendada es combinar dueños de dominio (negocio), custodios técnicos (TI) y un comité de gobierno de datos que priorice acciones y arbitre conflictos.
Este esquema mejora la trazabilidad porque cada incidencia tiene un responsable de análisis, un responsable de corrección y un responsable de validación. Además, permite establecer acuerdos de nivel de servicio para la resolución de incidentes de calidad.
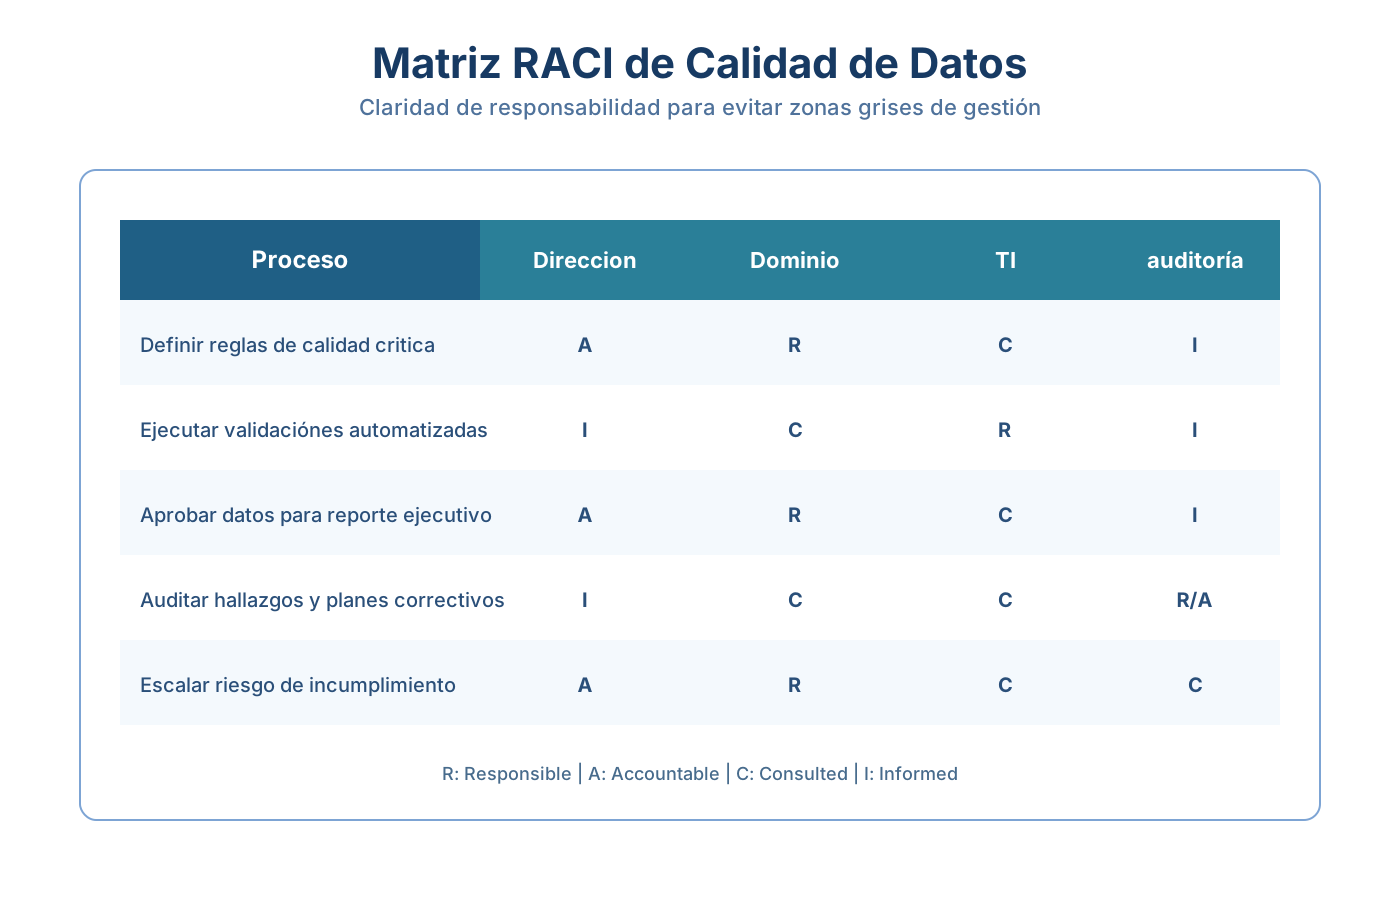
Para reforzar accountability, conviene formalizar una matriz RACI por proceso crítico, donde se indique quién decide, quién ejecuta, quién valida y quién audita. La ausencia de esta matriz produce ambigüedad operativa y reduce la eficacia de cualquier política de calidad, incluso cuando existen herramientas tecnológicas maduras (ISACA, 2019). La distribución de roles propuesta se sintetiza en la Figura 3.
4. Automatizar controles y monitoreo continuo
La cuarta decisión es pasar de controles manuales a controles automatizados. La calidad no debe depender de revisiones esporádicas en hojas de cálculo; debe estar integrada a los flujos de captura, integración y reporte. Esto implica reglas automáticas, alertas tempranas y bitácoras de cambios auditables.
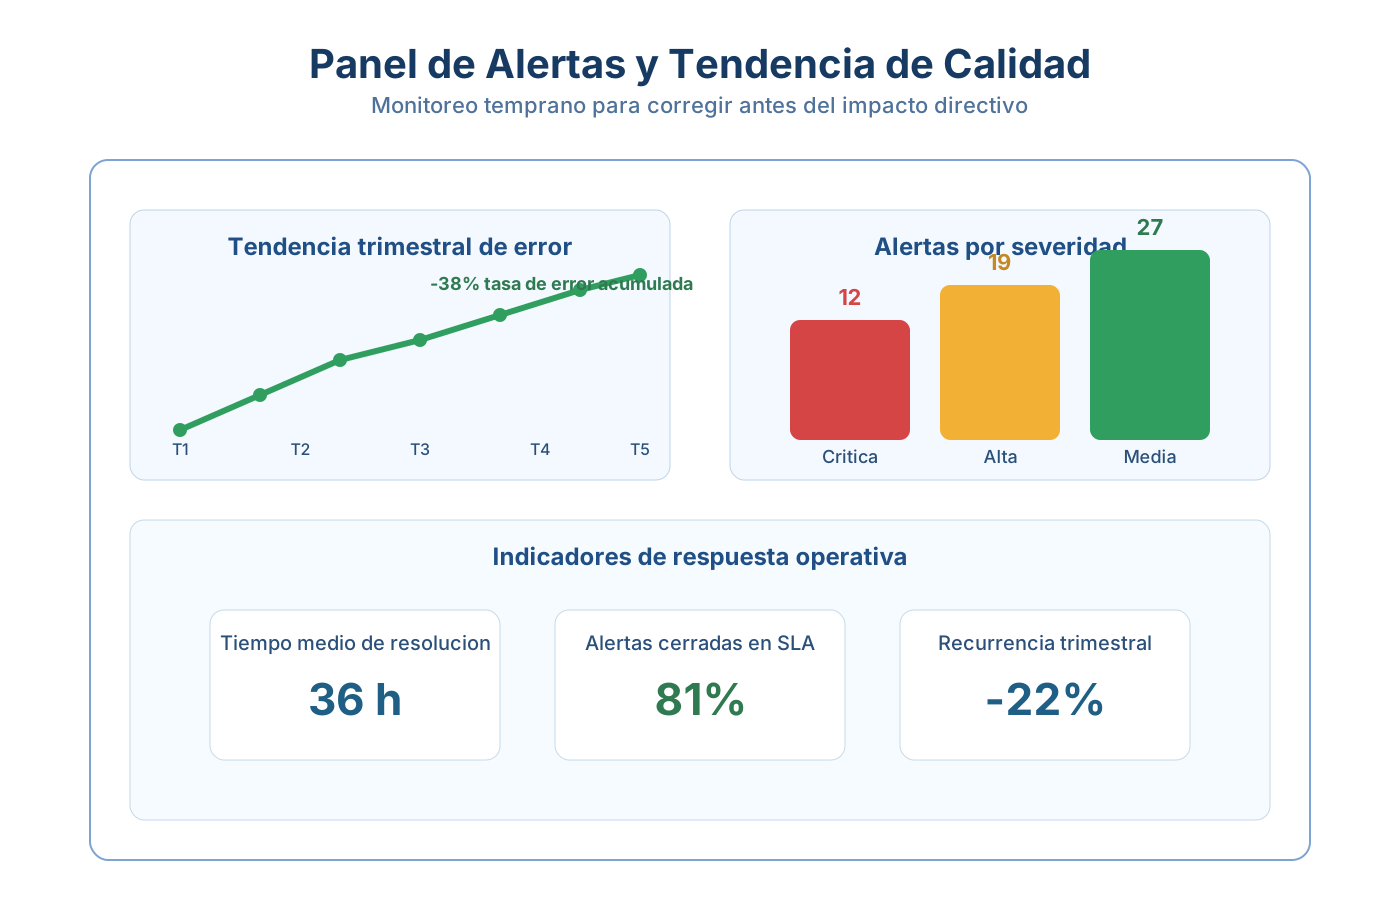
Un tablero ejecutivo de calidad debe incluir, al menos, porcentaje de registros válidos, incidentes abiertos/cerrados, tiempos de resolución y tendencia de mejora por dominio. Lo importante no es solo detectar errores, sino disminuir de forma sostenida su recurrencia, tal como se ejemplifica en la Figura 4.
En este punto, resulta clave distinguir entre indicadores de actividad e indicadores de impacto. Los primeros muestran volumen operativo (por ejemplo, número de controles ejecutados), mientras los segundos revelan transformación real (por ejemplo, reducción de errores recurrentes o disminución del tiempo de reporte). La gobernanza efectiva requiere ambos, pero prioriza impacto para la toma de decisiones.
5. Vincular la calidad con resultados institucionales
La quinta decisión es estratégica: conectar calidad con valor. Si la calidad de datos no se traduce en mejores resultados, pierde prioridad directiva. Por eso, cada indicador técnico debe vincularse con efectos concretos: menos reprocesos, menor tiempo de reporte, mayor confiabilidad de decisiones y mejor cumplimiento ante órganos de control.
El NIST (2020) destaca que la gestión del riesgo requiere evidencia verificable a lo largo del ciclo de vida de la información. En consecuencia, elevar calidad también fortalece ciberseguridad, continuidad operativa y confianza institucional.
La relación entre calidad y valor debe ser explícita en los comités de dirección: cada mejora técnica debe mapearse a un beneficio institucional observable. Este vínculo evita que la calidad se perciba como costo adicional y la posiciona como inversión de gobernanza con retorno operativo, regulatorio y reputacional.
Ruta rápida de implementación en 90 días
- Días 1-30: inventario de datos críticos, línea base de calidad y asignación de responsables por dominio.
- Días 31-60: definición de reglas mínimas, automatización de validaciónes prioritarias y protocolo de escalamiento.
- Días 61-90: tablero ejecutivo, seguimiento por comité y plan de mejora continua con metas trimestrales.
Al cierre de este ciclo, la institución debería poder demostrar cinco entregables verificables: mapa de criticidad de datos, matriz de responsabilidades, catálogo de reglas activas, tablero con línea base y protocolo de escalamiento documentado. Sin esta evidencia, la implementación no puede considerarse madura.
Discusión: ¿por qué muchas iniciativas de calidad no escalan?
Una causa frecuente de estancamiento es la desconexión entre estrategia y ejecución: se declara prioridad sobre calidad, pero no se asignan responsabilidades ni consecuencias por incumplimiento. Otra causa es la asimetría temporal entre decisión y validación: se decide con rapidez, pero la verificación llega tarde, cuando el error ya impactó reportes y compromisos institucionales.
Por ello, la mejora de calidad debe entenderse como una capacidad acumulativa. No se trata de “limpiar datos” una vez, sino de diseñar condiciones para sostener calidad en el tiempo: reglas vivas, monitoreo permanente, aprendizaje por incidentes y rendición de cuentas basada en evidencia.
Errores frecuentes que deben evitarse
- Medir solo volumen de datos, sin medir confiabilidad para la decisión.
- Delegar la calidad exclusivamente en TI, sin corresponsabilidad del negocio.
- Corregir incidentes sin analizar causas raíz y controles preventivos.
- No definir consecuencias ni tiempos de respuesta ante incumplimientos críticos.
Conclusión
La calidad de datos institucionales es una capacidad de gestión, no una tarea aislada. Requiere decisiones explícitas sobre criticidad, estándares, responsabilidades, controles y resultados. Cuando estas decisiones se formalizan, la institución gana velocidad, reduce riesgo y mejora su capacidad de rendición de cuentas con evidencia confiable.
En términos de política institucional, elevar la calidad de datos implica fortalecer simultáneamente gobernanza, control interno y desempeño operativo. El principal aporte de este enfoque es convertir la calidad en una función directiva continua, con impacto medible en decisiones estratégicas y resultados de servicio.
Referencias
- COSO. (2013). Internal Control - Integrated Framework. Committee of Sponsoring Organizations of the Treadway Commission.
- DAMA International. (2017). DAMA-DMBOK: Data Management Body of Knowledge (2nd ed.). Technics Publications.
- ISACA. (2019). COBIT 2019 Framework: Governance and Management Objectives. ISACA.
- ISO. (2019). ISO 8000-61: Data quality management. International Organization for Standardization.
- NIST. (2020). Framework for Improving Critical Infrastructure Cybersecurity. National Institute of Standards and Technology.
- OECD. (2019). The Path to Becoming a Data-Driven Public Sector. OECD Publishing.
- United Nations. (2023). United Nations E-Government Survey 2022: The Future of Digital Government. United Nations Department of Economic and Social Affairs.
- World Bank. (2021). Data for Better Lives: World Development Report 2021. World Bank.