
¿Cómo alinear cumplimiento normativo y velocidad digital?
Buenas prácticas para incorporar controles desde el diseño sin frenar innovación. La clave no es elegir entre regulación y agilidad, sino diseñar una arquitectura de gobernanza que convierta el cumplimiento en una capacidad operativa integrada al ciclo digital.
En muchas instituciones persiste un dilema improductivo: avanzar rápido o cumplir rigurosamente. Esta oposición suele derivar en dos resultados negativos. El primero es la "agilidad frágil": despliegues veloces que luego se detienen por observaciones regulatorias, riesgos de auditoría o hallazgos de seguridad. El segundo es el "cumplimiento tardío": controles aplicados al final del proceso que incrementan retrabajo, costo y tiempo de salida al ciudadano o al cliente.
La evidencia comparada muestra que las organizaciones digitalmente maduras no tratan el cumplimiento como una etapa, sino como un atributo del sistema de trabajo. Cuando requisitos legales, controles de riesgo y criterios técnicos se traducen en reglas operativas tempranas, la velocidad aumenta con mayor previsibilidad y menor tasa de incidentes (OECD, 2020; World Bank, 2021).
1. Del dilema al diseño institucional
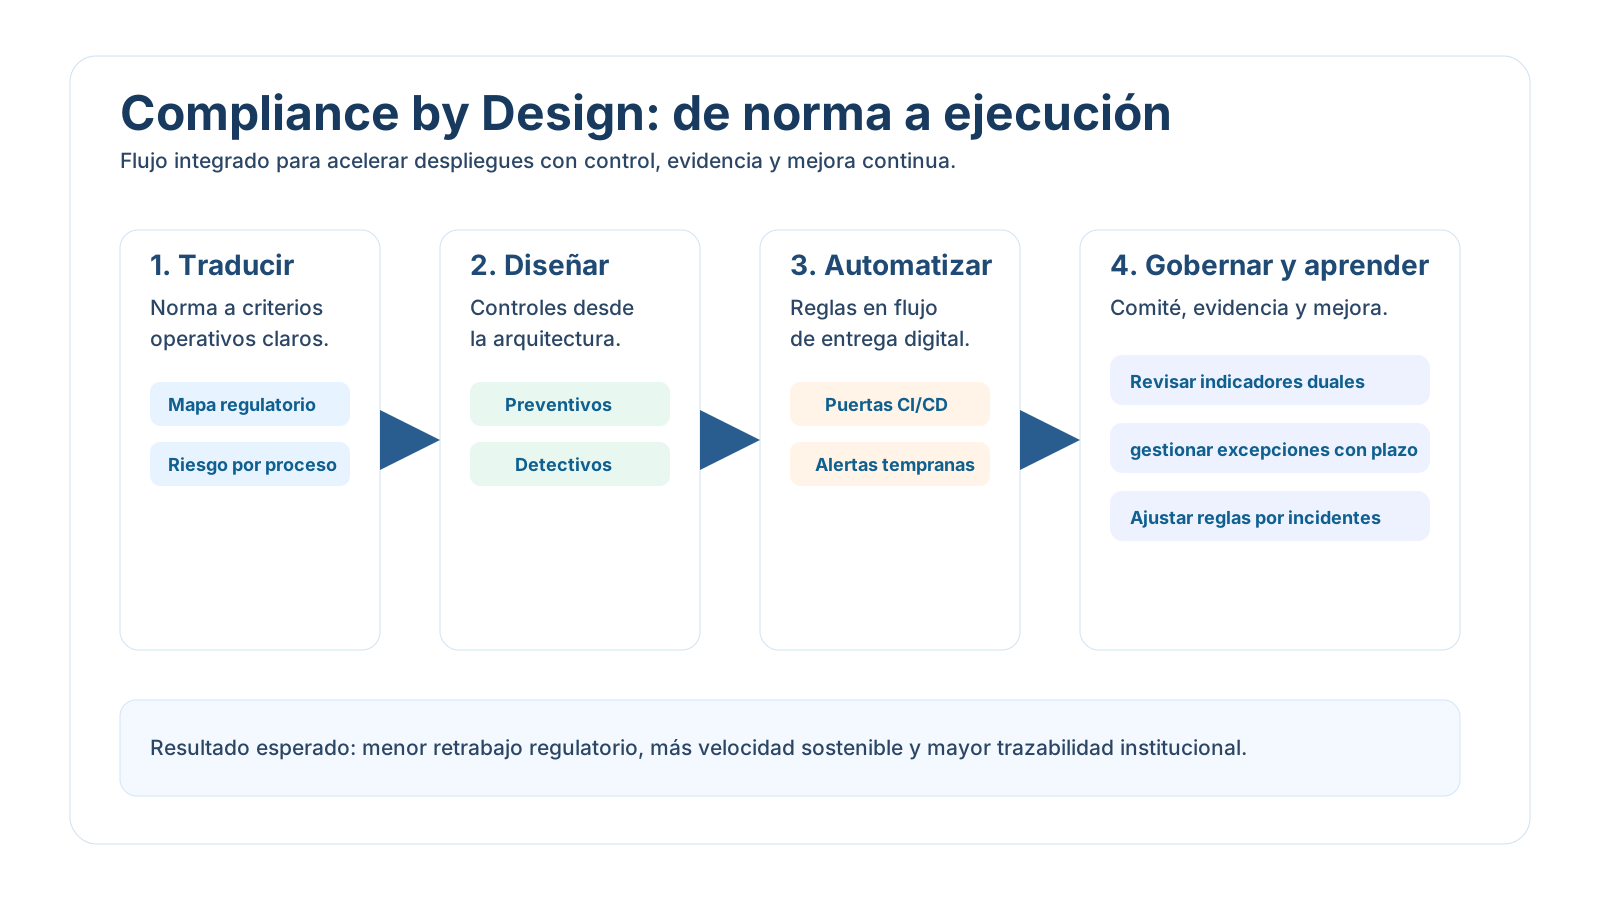
Alinear cumplimiento y velocidad exige abandonar el enfoque reactivo. En lugar de preguntar "¿quién aprueba al final?", la pregunta estratégica es "¿qué condiciones de cumplimiento deben existir desde el inicio?". Este cambio implica definir políticas verificables en fases tempranas de diseño, desarrollo e implementación, con responsabilidad distribuida entre áreas de negocio, tecnología, seguridad, datos y jurídico.
En términos prácticos, el cumplimiento debe expresarse como decisiones de arquitectura y operación: clasificación de datos, trazabilidad de cambios, segregación de funciones, gestión de accesos, retención de evidencias y protocolos de escalamiento. Con este enfoque, el control deja de ser un obstáculo posterior y se convierte en un componente del flujo digital. Este principio coincide con la perspectiva de la OECD (2020), que asocia madurez digital con capacidad de institucionalizar reglas transversales y no con iniciativas aisladas.
Desde la gestión pública y corporativa, este giro también corrige un problema de incentivos: cuando los equipos son evaluados solo por velocidad de entrega, tienden a postergar controles; cuando se mide únicamente cumplimiento formal, tienden a ralentizar decisiones. Por ello, la gobernanza moderna recomienda metas duales de desempeño: rapidez con evidencia y cumplimiento con oportunidad (OECD, 2021; UNDESA, 2022).
2. Compliance by design: principios de ejecución
El principio de compliance by design consiste en incorporar requisitos normativos dentro del ciclo de vida de productos y servicios. No se trata de aumentar burocracia documental, sino de traducir obligaciones en reglas observables y automatizables. Para que funcione, la institución debe operar al menos sobre cinco principios.
- Legibilidad regulatoria: convertir normas en criterios claros para equipos técnicos y de negocio.
- Controles tempranos: evaluar riesgos y cumplimiento en fases de diseño y construcción, no solo en preproducción.
- Automatización proporcional: aplicar validaciónes automáticas para reglas recurrentes y reservar revisión experta para casos complejos.
- Trazabilidad completa: registrar decisiones, cambios y excepciones con evidencia auditable.
- Mejora continua: usar incidentes y hallazgos para ajustar controles y reducir recurrencia.
Estos principios reducen la variabilidad operativa y permiten escalar innovación con un marco de control estable. Además, fortalecen la rendición de cuentas, porque cada decisión relevante queda asociada a reglas, responsables y evidencia. En esta línea, el NIST (2020) subraya que los marcos de control efectivos no se limitan a políticas: requieren funciones operativas repetibles, monitoreo continuo y retroalimentación sistemática.
Una derivación clave es que el cumplimiento debe tener niveles de criticidad. No todas las reglas tienen igual impacto sobre riesgo legal, continuidad o reputación. Clasificar controles por severidad (crítico, alto, medio) mejora la priorización y evita tanto el sobrecontrol como la laxitud regulatoria. Este enfoque de proporcionalidad es consistente con la literatura de gestión de riesgos y control interno (COSO, 2013; ISACA, 2019).
3. Riesgo regulatorio y arquitectura de decisiones
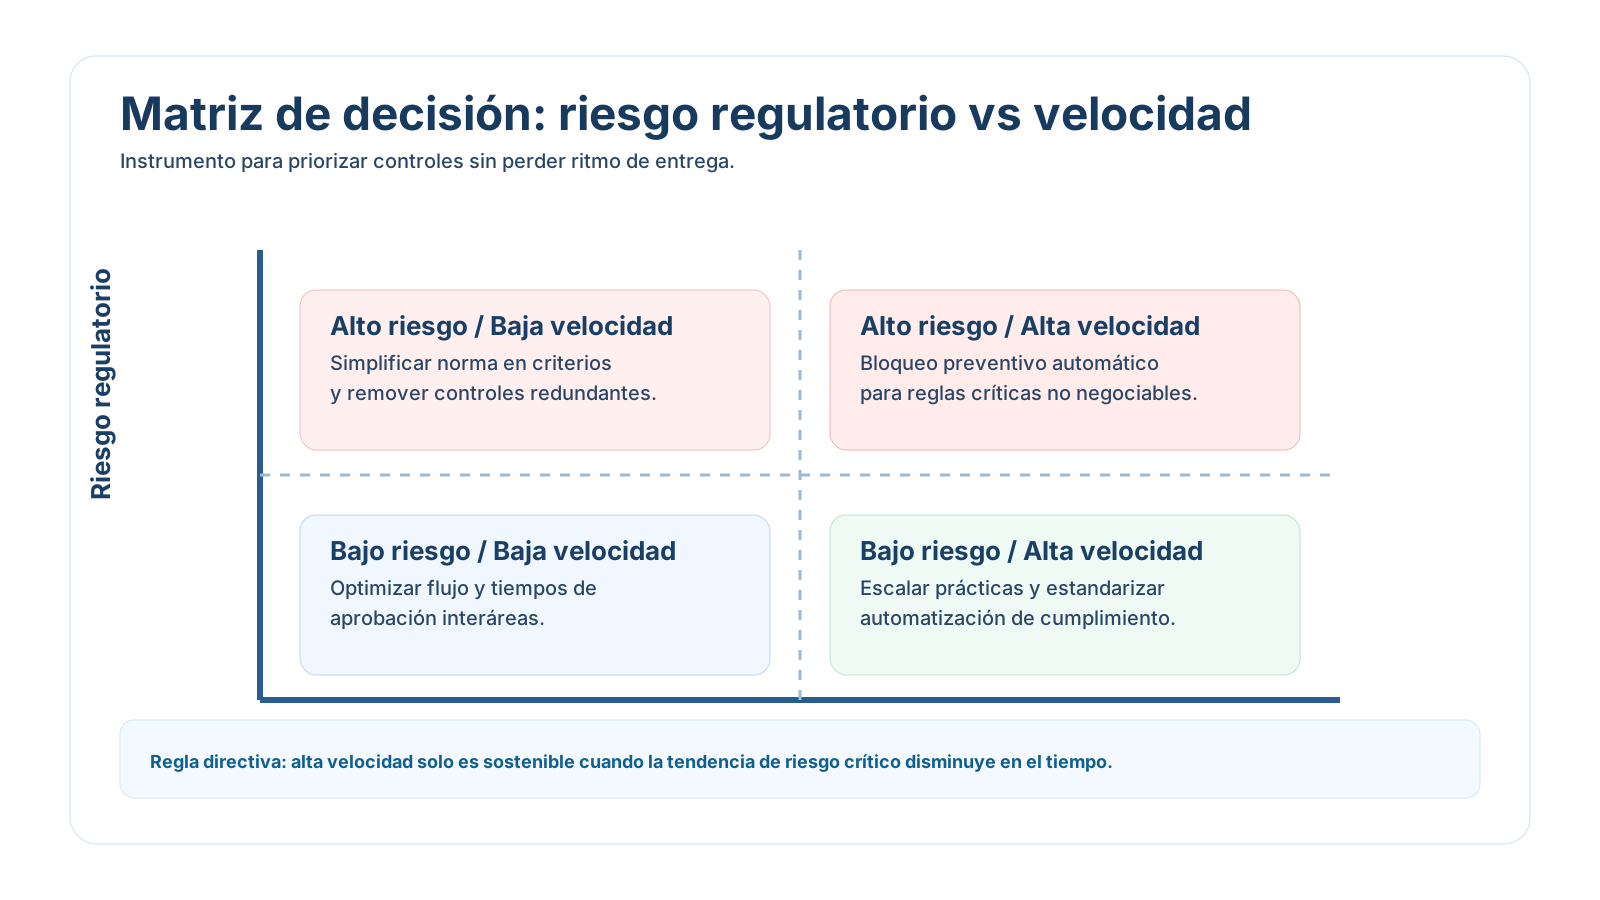
La velocidad digital se vuelve sostenible cuando la organización distingue entre "riesgo aceptable" y "riesgo no negociable". El riesgo aceptable puede gestionarse con mitigaciones progresivas y plazos definidos; el no negociable exige bloqueo o rediseño inmediato. Sin esta distinción, los equipos mezclan excepciones justificadas con incumplimientos estructurales, debilitando la disciplina institucional.
Para operacionalizar esta lógica, conviene establecer una matriz de decisión con tres variables: impacto regulatorio, probabilidad de ocurrencia y capacidad de detección temprana. Cuando el impacto es alto y la detección es baja, la regla debe migrar a control preventivo automático. Cuando el impacto es medio y la detección es alta, puede gestionarse con control detectivo y seguimiento periódico. Este esquema alinea recursos con criticidad y mejora la eficiencia del cumplimiento (NIST, 2020; World Bank, 2021).
Asimismo, la arquitectura de decisiones debe dejar trazabilidad sobre ¿quién autorizó?, ¿con qué evidencia? y ¿bajo qué vigencia?. Este registro no solo soporta auditoría; también permite aprendizaje institucional para evitar reiteración de fallas y reducir tiempos de respuesta ante nuevos cambios normativos.
4. Modelo operativo para equilibrar control y agilidad
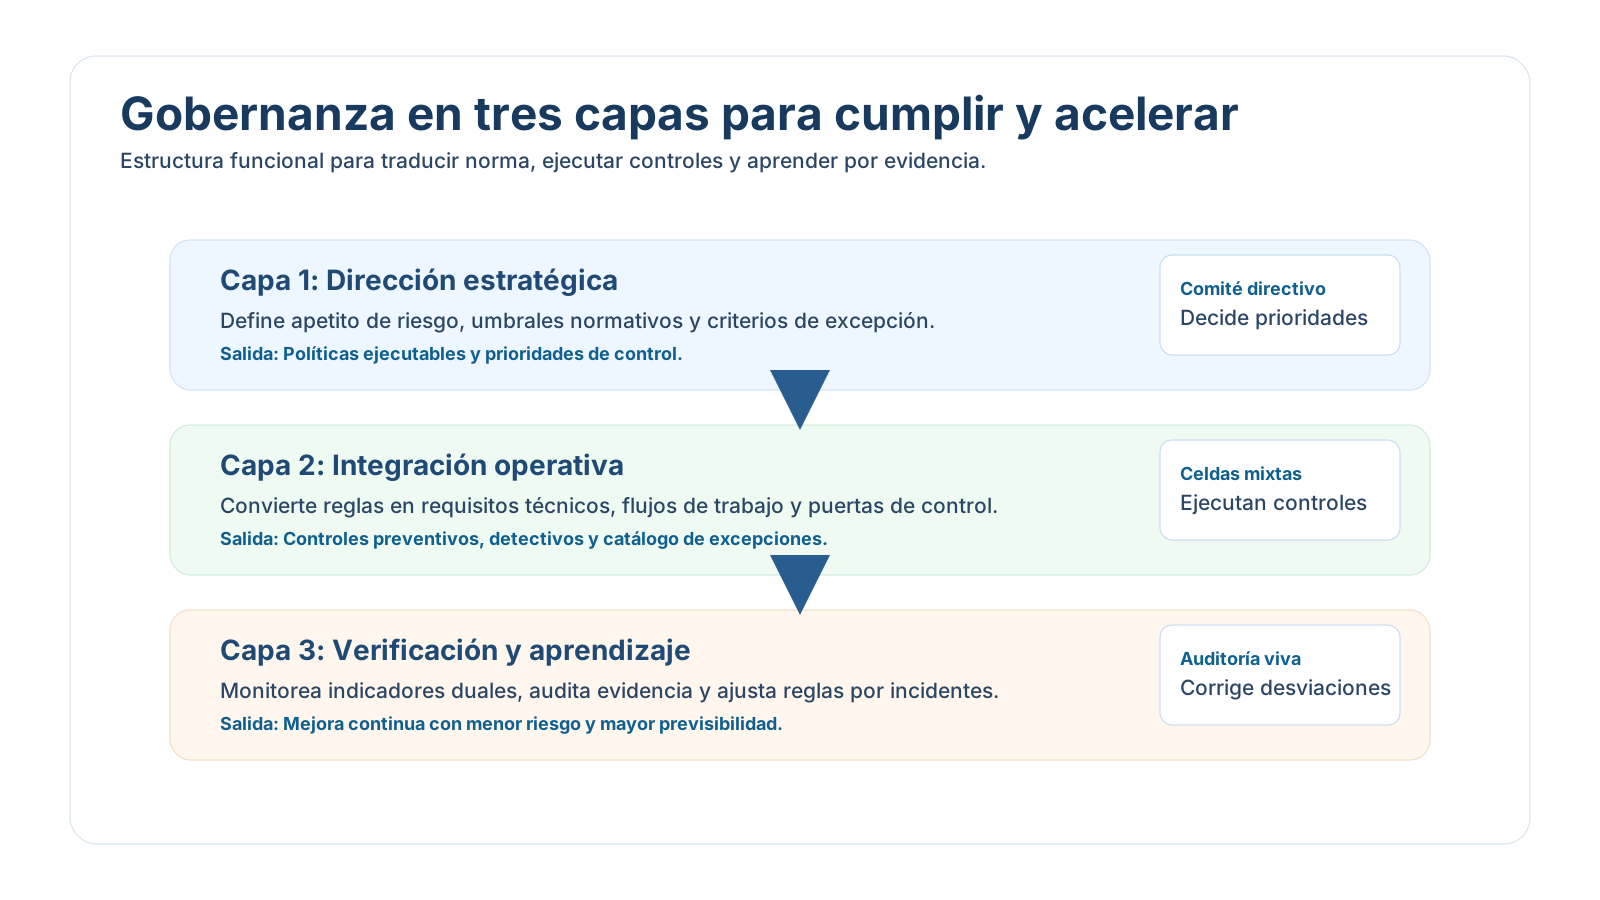
El equilibrio no depende solo de herramientas, sino de un modelo operativo explícito. Una práctica efectiva es establecer tres capas coordinadas. La primera capa es de dirección: comité que define apetito de riesgo, prioridades regulatorias y umbrales de cumplimiento. La segúnda capa es de integración: células de trabajo con representantes funcionales y técnicos que aterrizan políticas en requisitos ejecutables. La tercera capa es de verificación: monitoreo continuo, auditoría basada en evidencia y aprendizaje sobre fallas.
Cuando estas capas trabajan en secuencia cerrada, el cumplimiento deja de ser "trámite" y pasa a ser infraestructura institucional. Esto mejora tiempos de aprobación, reduce conflictos entre áreas y evita que la presión por entregar degrade estándares críticos (NIST, 2020; ISACA, 2019).
Un elemento frecuentemente subestimado es la función de traducción entre norma y ejecución. Muchas demoras no se originan en la norma misma, sino en su interpretación ambigua. Por eso, resulta estratégico contar con perfiles puente (arquitectura de cumplimiento, riesgo tecnológico, gobierno de datos) que transformen lenguaje regulatorio en criterios verificables por equipos de producto y operación.
5. Cinco prácticas para acelerar sin incumplir
La implementación puede iniciar con acciones concretas de corto plazo:
- Mapeo normativo por flujo: vincular obligaciones legales a cada etapa del servicio digital.
- Checklist de diseño regulatorio: aplicar revisión mínima obligatoria antes de construir.
- Puertas de control automatizadas: bloquear despliegues cuando fallen reglas críticas.
- Catálogo de excepciones: permitir desvíos justificados con vigencia, responsable y plan de cierre.
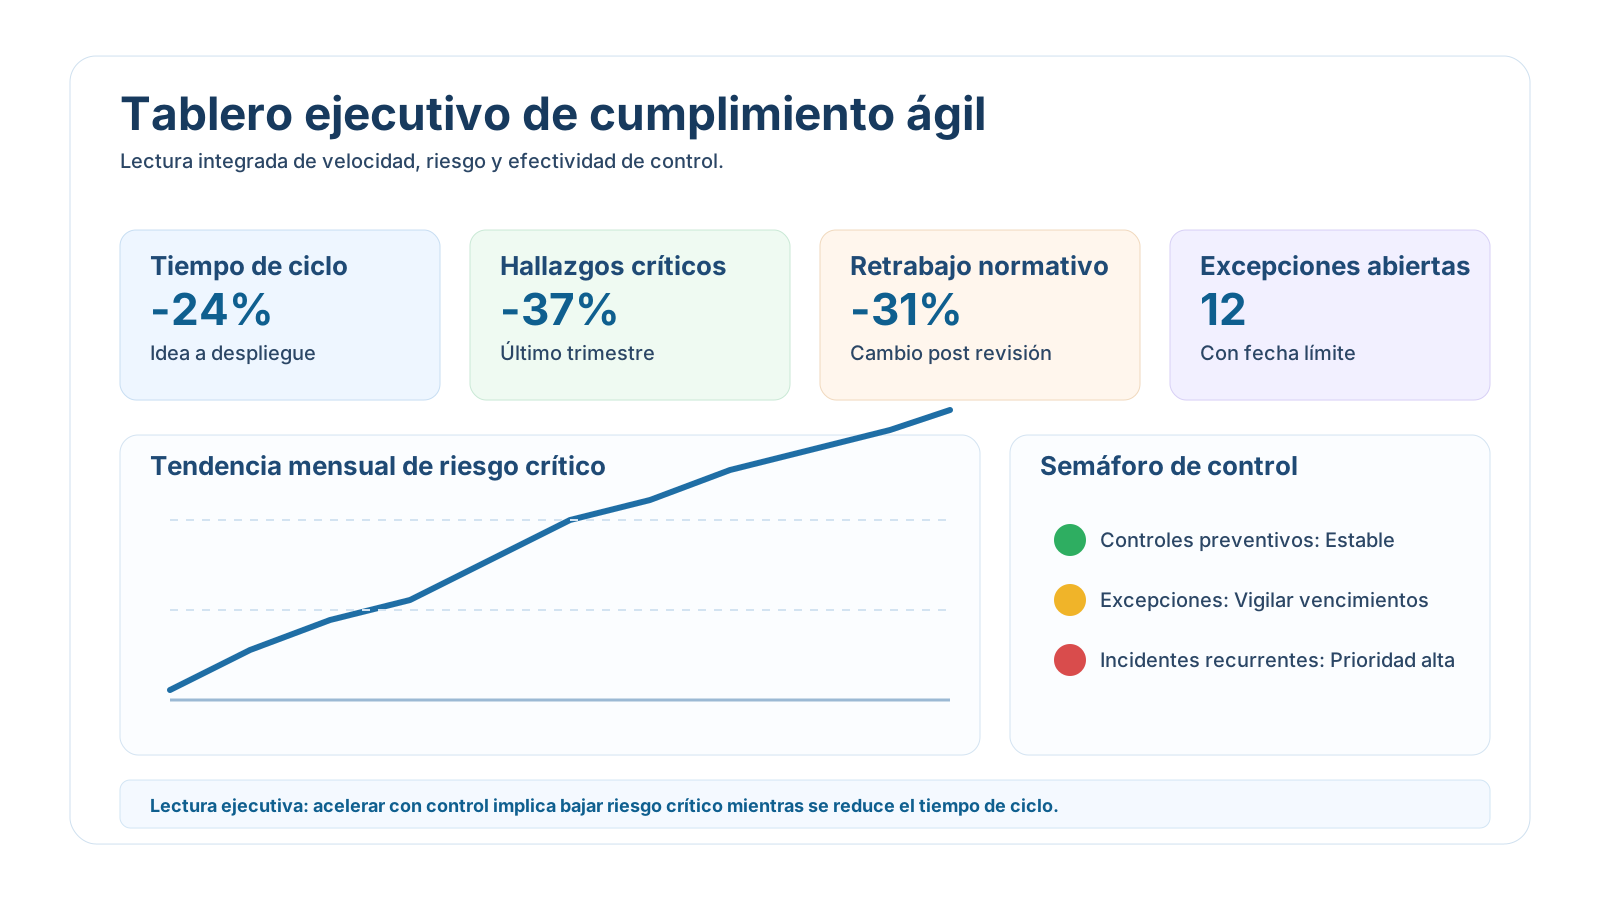
- Tablero ejecutivo de cumplimiento ágil: medir simultáneamente velocidad, riesgo y calidad de control.
Estas prácticas funcionan mejor cuando cada indicador técnico se conecta con impacto institucional: continuidad de servicio, calidad de atención, confianza pública y sostenibilidad regulatoria. Según Deloitte (2023), las organizaciones que integran cumplimiento en el flujo de entrega reducen fricción interáreas y elevan previsibilidad de resultados, especialmente en contextos de transformación acelerada.
Adicionalmente, PwC (2022) advierte que la automatización sin modelo de gobernanza puede amplificar riesgos en lugar de mitigarlos. En consecuencia, acelerar con control implica combinar tecnología, reglas, responsabilidades y revisión periódica de efectividad.
6. ¿Qué medir para saber si el enfoque funciona?
Sin métricas, la alineación entre cumplimiento y velocidad se vuelve declarativa. Se recomienda monitorear cuatro grupos de indicadores: tiempo de ciclo (idea-despliegue), tasa de incumplimientos críticos, retrabajo por observaciones regulatorias y tiempo de cierre de hallazgos. La lectura integrada de estos datos permite distinguir si la organización está siendo realmente más ágil o solo más rápida en la entrega inicial.
Una señal de madurez es observar simultáneamente reducción de incidentes y mantenimiento de velocidad. Si la velocidad sube, pero también aumentan excepciones, reprocesos y observaciones de auditoría, el sistema está acumulando riesgo oculto.
Para mejorar lectura ejecutiva, conviene separar indicadores de actividad e indicadores de resultado. Los de actividad (número de controles ejecutados, cantidad de revisiones, volumen de evidencias) muestran intensidad operativa. Los de resultado (caída de hallazgos críticos, disminución de retrabajo, estabilidad en tiempos de entrega) muestran efecto real sobre desempeño institucional. Esta distinción evita falsas conclusiones de éxito basadas solo en volumen (OECD, 2021; McKinsey & Company, 2021).
7. Capacidades institucionales para sostener el cambio
La sostenibilidad del modelo depende de capacidades organizacionales, no solo de proyectos puntuales. Entre las más relevantes están: alfabetización regulatoria para equipos técnicos, formación en riesgo digital para líderes funcionales, protocolos de coordinación interáreas y mecanismos de revisión posterior a incidentes.
Además, la cultura de cumplimiento ágil requiere señales de liderazgo. Si la dirección premia exclusivamente velocidad, emergerán atajos; si premia solo ausencia de riesgo, emergerá parálisis. El equilibrio exige reconocer entregas oportunas con calidad de control verificable. En este punto, el gobierno institucional actúa como sistema de incentivos, no solo como estructura formal.
El Banco Mundial (2021) y la OCDE (2020) coinciden en que la transformación digital sostenible se apoya en instituciones que aprenden. Esto supone revisar periódicamente reglas, retirar controles obsoletos, fortalecer controles efectivos y documentar lecciones para nuevos ciclos de diseño.
Ruta de implementación en 90 días
- Días 1-30: priorizar procesos críticos, traducir obligaciones a reglas operativas y asignar responsables.
- Días 31-60: automatizar controles de mayor recurrencia, habilitar trazabilidad y definir protocolo de excepciones.
- Días 61-90: activar tablero integrado, revisar resultados con comité y ajustar reglas por evidencia.
Al final del ciclo, la institución debería contar con un mapa normativo operativo, controles activos, registro de evidencias y una línea base de desempeño para mejora continua. También debería disponer de una matriz de excepciones con fecha de expiración y responsables definidos, para evitar que desvíos temporales se conviertan en prácticas permanentes.
Errores frecuentes que deben evitarse
- Delegar el cumplimiento exclusivamente al área legal, sin corresponsabilidad técnica y de negocio.
- Evaluar control solo al cierre del proyecto, cuando corregir es más costoso.
- Confundir documentación abundante con control efectivo.
- No gestionar excepciones con criterio temporal y rendición de cuentas.
- Medir rapidez de entrega sin medir estabilidad regulatoria posterior.
Conclusión
Cumplimiento normativo y velocidad digital no son objetivos opuestos. Son capacidades complementarias cuando se diseñan bajo un marco de gobernanza claro, medible y ejecutable. Integrar cumplimiento desde el diseño reduce incertidumbre, mejora coordinación institucional y acelera resultados sostenibles.
La ventaja estratégica no está en entregar más rápido de forma aislada, sino en entregar valor con evidencia, trazabilidad y resiliencia regulatoria. Ese es el estándar de una organización digital madura.
En síntesis, la agenda directiva no debería formularse como "cumplir o innovar", sino como "innovar cumpliendo mejor". Esa formulación reordena prioridades, mejora la calidad de las decisiones y aumenta la confianza de usuarios, entes de control y aliados institucionales.
Referencias
- COSO. (2013). Internal Control - Integrated Framework. Committee of Sponsoring Organizations of the Treadway Commission.
- Deloitte. (2023). Embedding Compliance in Digital Transformation. Deloitte Insights.
- ISACA. (2019). COBIT 2019 Framework: Governance and Management Objectives. ISACA.
- McKinsey & Company. (2021). Risk and Resilience Priorities in Digital Transformation. McKinsey & Company.
- NIST. (2020). Framework for Improving Critical Infrastructure Cybersecurity. National Institute of Standards and Technology.
- OECD. (2020). The OECD Digital Government Policy Framework. OECD Publishing.
- OECD. (2021). Government at a Glance 2021. OECD Publishing.
- PwC. (2022). Global Risk Survey 2022: Turning crisis into confidence. PricewaterhouseCoopers.
- United Nations Department of Economic and Social Affairs (UNDESA). (2022). United Nations E-Government Survey 2022. United Nations.
- World Bank. (2021). Data for Better Lives: World Development Report 2021. World Bank.