
Modelo operativo para gobernar datos en instituciones modernas
Gobernar datos no constituye un ejercicio técnico aislado, sino una capacidad institucional que articula estrategia, procesos, tecnología y cultura de decisión. Un modelo operativo de datos robusto permite determinar con precisión quién decide, bajo qué reglas, con base en qué evidencia y con qué resultados verificables (DAMA International, 2017; OECD, 2019).
Objetivo y alcance del artículo
El objetivo de este artículo es proponer un marco operativo aplicable a instituciones públicas y privadas con alta exigencia de trazabilidad, cumplimiento y calidad de reporte. Su alcance se concentra en decisiones de diseño institucional: estructura de gobernanza, definición de responsabilidades, mecanismos de control y sistema de indicadores para seguimiento directivo.
La propuesta adopta un enfoque práctico de implementación incremental, orientado a resultados verificables en ciclos trimestrales, con prioridad en dominios de datos críticos para la toma de decisiones estratégicas. Metodológicamente, se organiza en cuatro capas de análisis y ejecución: dirección, gobierno, operación y mejora continua, en línea con enfoques de madurez institucional para gestión de datos (World Bank, 2021; United Nations, 2023).
Este artículo sostiene que la gobernanza de datos genera valor público cuando se institucionaliza mediante una arquitectura de decisiones explícita, un marco de roles trazable y un sistema de medición continuo. En consecuencia, se propone un modelo operativo compuesto por cuatro capas integradas: dirección estratégica, gobierno y roles, operación del dato y mejora continua basada en indicadores (DAMA International, 2017; OECD, 2019).
De forma práctica, esto significa que la institución debe pasar de una gestión reactiva de incidentes a una gestión preventiva: definir reglas antes del error, detectar desviaciones temprano y corregir con responsables asignados. El resultado esperado es doble: mayor confiabilidad para decidir y menor costo operativo por reprocesos, correcciones tardías o inconsistencias entre áreas (ISO, 2019; NIST, 2020).
La premisa central es que la calidad de decisión depende de la calidad de evidencia. Si la evidencia es tardía, incompleta o inconsistente, incluso una estructura directiva sólida tomará decisiones subóptimas. Por ello, la gobernanza de datos no debe entenderse como un componente accesorio de transformación digital, sino como su condición de posibilidad: sin datos confiables, la mejora institucional se vuelve difícil de sostener y de demostrar frente a auditoría.
Según DAMA International (2017), la gestión de datos aporta valor cuando se institucionaliza con roles claros, políticas explícitas y mecanismos de control continuo. En términos organizacionales, ello exige transitar de iniciativas puntuales a un sistema de gobierno sostenible: comités que priorizan, responsables por dominio que ejecutan, equipos técnicos que garantizan trazabilidad y unidades de control que verifican cumplimiento.
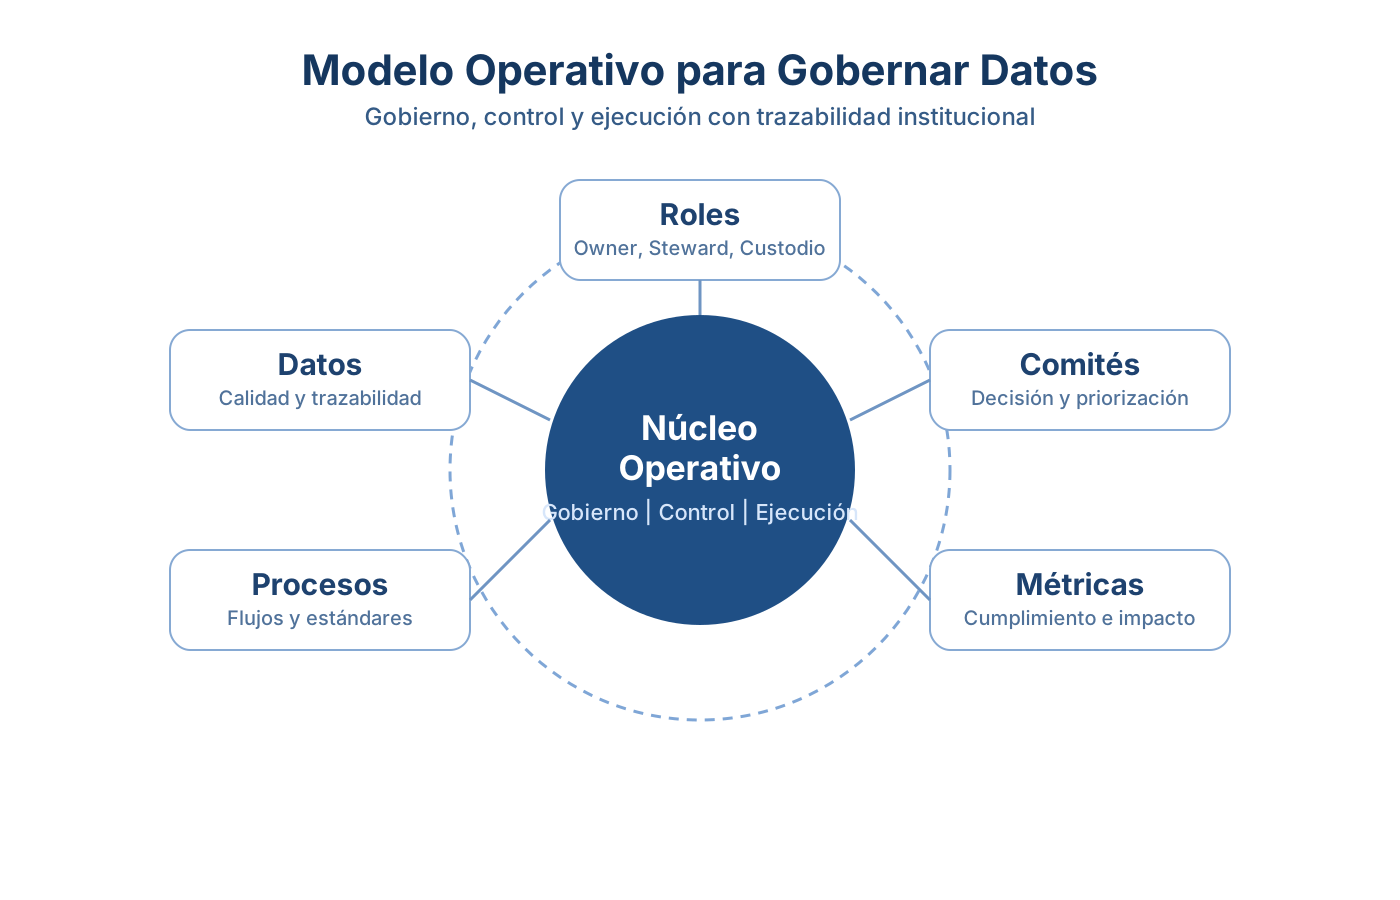
1. Dirección estratégica: El punto de partida
La gobernanza de datos comienza con una pregunta directiva: ¿para qué necesita la institución datos confiables? Sin esta definición, la organización tiende a invertir en herramientas sin resolver causas estructurales. La OECD (2019) señala que la madurez digital del sector público depende de la capacidad de alinear datos con políticas, resultados y valor público.
En esta capa se delimitan objetivos institucionales, principios de uso, criterios de priorización y umbrales de riesgo aceptable. Asimismo, se formaliza el patrocinio ejecutivo que asegura recursos, autoridad y continuidad del modelo en el mediano y largo plazo. Esta formalización es clave para traducir la estrategia de datos en decisiones presupuestarias, organizacionales y de control (OECD, 2019; United Nations, 2023).
En términos operativos, esta capa debe cerrar tres definiciones concretas:
- ¿Qué decisiones críticas dependen de datos (presupuesto, cobertura de servicios, cumplimiento regulatorio)?
- ¿Qué calidad mínima requiere cada decisión (exactitud, oportunidad, completitud)?
- ¿Qué consecuencias institucionales se aceptan cuando esos umbrales no se cumplen?
Sin estas definiciones, la gobernanza queda en enunciados generales y no en compromisos verificables. En términos académicos, se trataría de un diseño institucional con baja capacidad de rendición de cuentas, porque no existe trazabilidad entre decisión, evidencia, responsable y resultado (ISACA, 2019).
Este punto es decisivo porque convierte la estrategia en criterio operativo. Cuando una organización define umbrales de calidad y consecuencias de incumplimiento, transforma principios abstractos en reglas de gestión. En cambio, cuando evita esa definición, tiende a normalizar excepciones, desplazar responsabilidades y postergar correcciones estructurales; en otras palabras, mantiene un equilibrio inestable donde el costo real aparece más adelante en forma de reprocesos, retrasos y pérdida de confianza.
2. Gobierno y roles: quién decide y quién responde
Un modelo operativo fracasa cuando múltiples áreas consumen datos, pero ninguna asume responsabilidad efectiva sobre su calidad. Por ello, la segúnda capa delimita funciones con criterios de rendición de cuentas: alta dirección, comité de gobierno de datos, dueños de dominio, custodios técnicos y unidades de auditoría o cumplimiento.
Desde una perspectiva de gobernanza, esta delimitación debe formalizarse en una matriz de responsabilidades (por ejemplo, RACI), con autoridad decisoria, obligaciones de ejecución y mecanismos de supervisión explícitos. La ausencia de esta formalización suele traducirse en duplicidad de funciones, zonas grises de responsabilidad y retrasos en la corrección de incidentes críticos (ISACA, 2019; COSO, 2013).
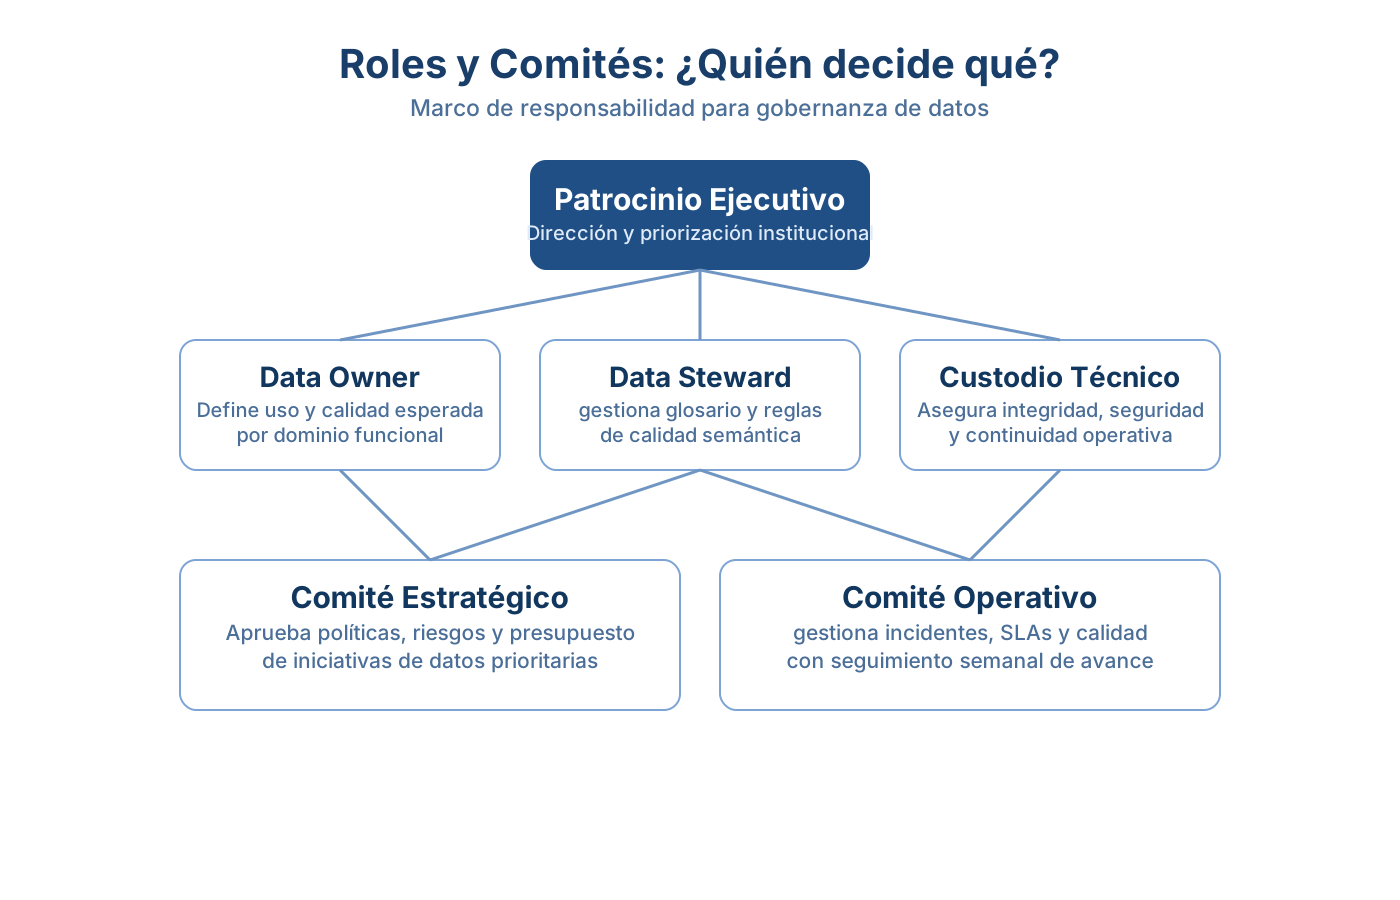
En este esquema, el comité de gobierno no sustituye la gestión operativa, sino que la coordina. Entre sus funciones se encuentran la definición de estándares comunes, la resolución de conflictos entre dominios y la priorización de iniciativas según impacto institucional. Los dueños de dominio preservan reglas de negocio; tecnología asegura integración, catalogación y seguridad; y control interno valida evidencia de cumplimiento.
Para evitar ambigüedad, cada rol debe tener productos esperados. Por ejemplo, el comité debe emitir actas de priorización y acuerdos de escalamiento; los dueños de dominio deben mantener diccionarios de datos y reglas de validación vigentes; tecnología debe sostener bitácoras de trazabilidad e integración; y auditoría debe publicar hallazgos con recomendaciones y fechas de cierre. Cuando estos productos no existen, la responsabilidad se diluye y el modelo pierde efectividad.
Desde un enfoque de diseño organizacional, la existencia de productos verificables por rol cumple una función probatoria: permite distinguir entre cumplimiento formal y cumplimiento efectivo. No basta con tener comité, política o tablero; lo relevante es demostrar que producen decisiones trazables, correcciones oportunas y aprendizaje institucional acumulable. Esta distinción explica por qué muchas iniciativas de datos “existen” administrativamente, pero no generan cambios sustantivos en desempeño.
3. Operación del dato: Del registro a la decisión
La gobernanza de datos se materializa en la operación diaria. Captura, estandarización, uso analítico, monitoreo de calidad y corrección de hallazgos conforman un ciclo que debe ejecutarse con disciplina metodológica. Dicho flujo reduce la acumulación de errores que, de otro modo, afectarían reportes estratégicos y decisiones regulatorias.
En esta etapa, la calidad debe evaluarse en dos niveles: control del dato individual (validaciónes sintácticas y semánticas) y control del proceso (integridad de flujos, tiempos de actualización y consistencia intersistemas). Esta distinción permite identificar con mayor precisión si el problema es de captura, transformación, integración o uso analítico, y facilita la asignación de acciones correctivas proporcionales al riesgo (ISO, 2019; DAMA International, 2017).
La norma ISO (2019) recomienda tratar la calidad de datos como un control sistémico, y no como una corrección eventual. En términos operativos, ello exige reglas automatizadas, trazabilidad de cambios, metadatos vivos y alertas tempranas sobre inconsistencias en dominios críticos.
Un criterio útil para esta fase es medir tiempos de ciclo por incidente: cuánto tarda la institución en detectar un error, diagnosticar su causa, corregirlo y prevenir su repetición. Si estos tiempos no disminuyen trimestre a trimestre, la operación de datos todavía no está madura, aunque existan herramientas tecnológicas avanzadas. Este criterio debe complementarse con indicadores de recurrencia de error y severidad de impacto para evaluar madurez real (World Bank, 2021).
4. Medición y mejora continua: gestionar con evidencia
Desde una perspectiva de gestión pública, lo que no se mide no se gobierna. Un tablero ejecutivo permite monitorear disciplina operativa (cumplimiento de reglas, resolución de incidentes, cobertura de ownership) e impacto institucional (reducción de reprocesos, menor tiempo de reporte y mayor trazabilidad de decisiones).
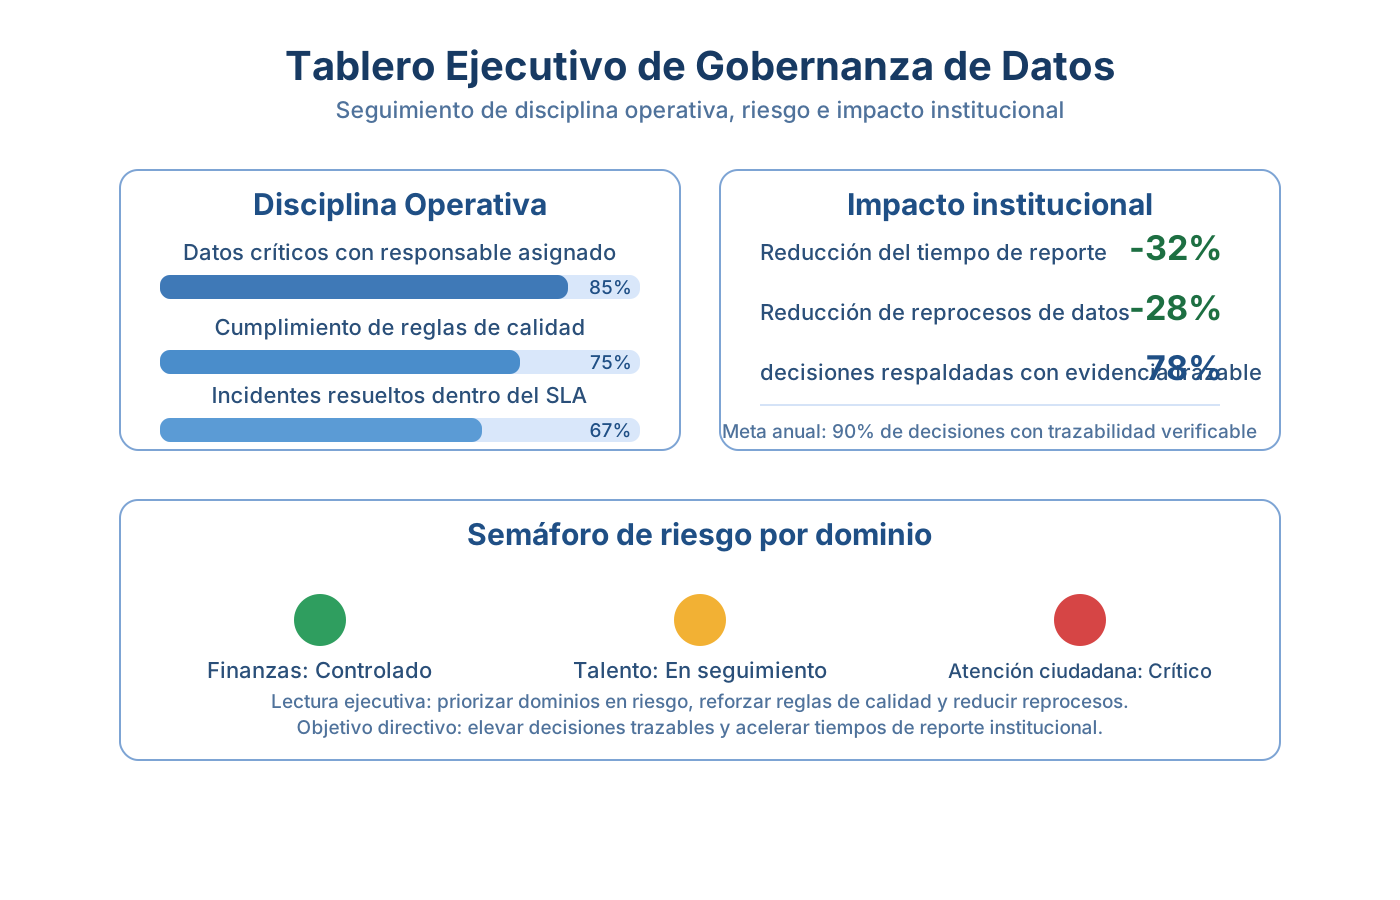
Complementariamente, el Marco de Ciberseguridad del NIST (2020) sugiere integrar la gestión del riesgo con funciones de identificación, protección, detección, respuesta y recuperación. Este enfoque permite que el semáforo por dominios deje de ser un recurso visual y se convierta en una herramienta directiva para priorizar acciones correctivas de mayor impacto. En términos de control interno, esta integración fortalece la capacidad de anticipar fallas y mitigar efectos sobre procesos críticos (COSO, 2013).
Para que el tablero sea realmente directivo, cada indicador debe incluir cuatro elementos: meta anual, línea base, tendencia mensual y responsable de cierre. Sin estos elementos, los indicadores solo describen el problema; con ellos, orientan decisiones y permiten exigir resultados de mejora.
Adicionalmente, la gobernanza madura exige diferenciar indicadores de actividad e indicadores de impacto. Los primeros informan cuánto se hizo (por ejemplo, número de validaciónes ejecutadas), mientras los segundos muestran qué cambió (por ejemplo, reducción del tiempo de reporte o de la tasa de error en decisiones críticas). Esta distinción evita la ilusión de avance basada en volumen operativo y orienta la gestión hacia resultados institucionales tangibles.
5. Ruta de Implementación en 90 días
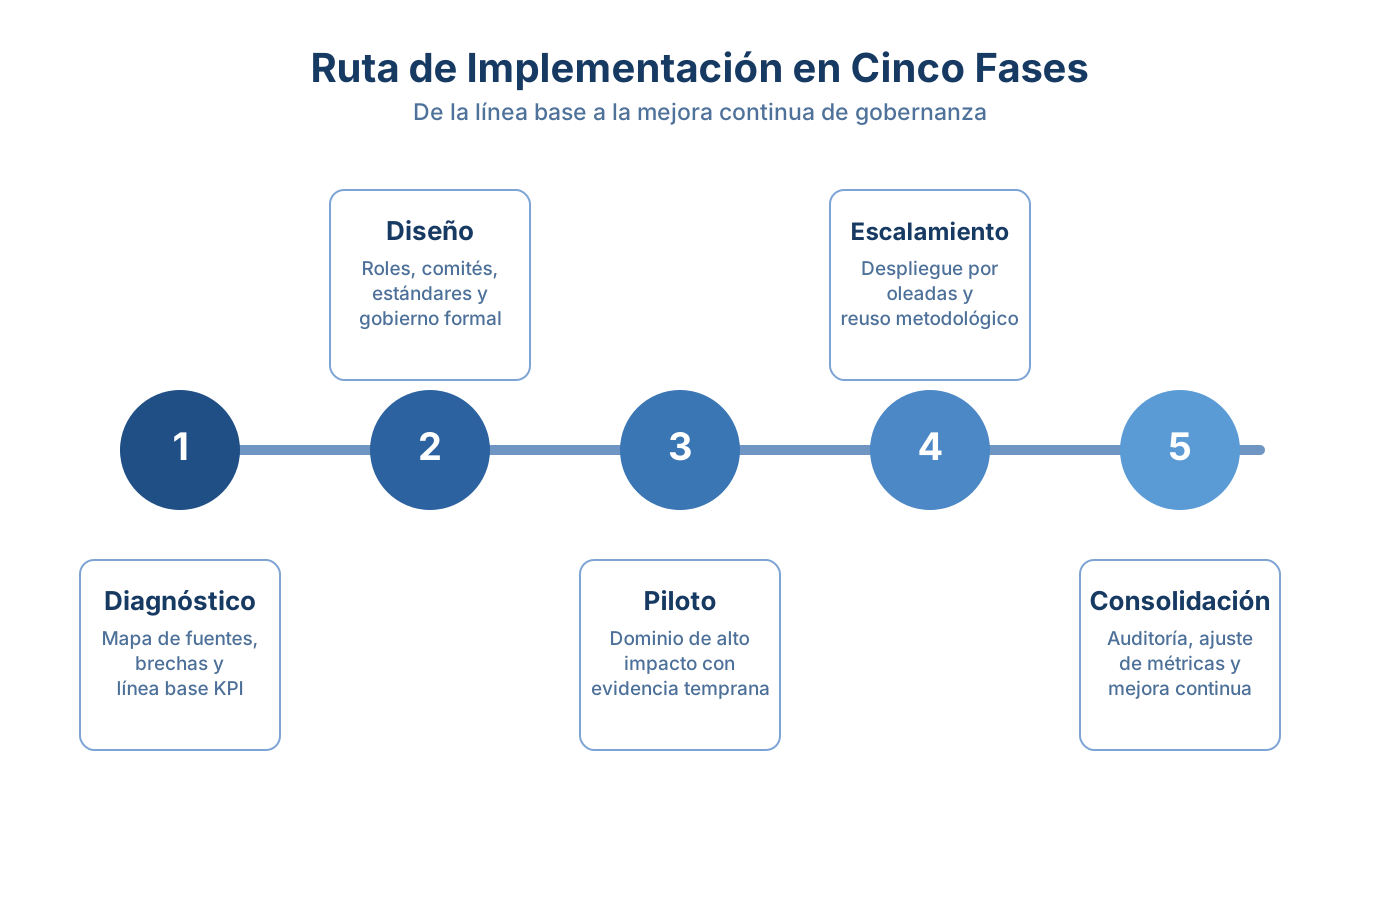
Fase 1 (días 1-30): diagnóstico de madurez, inventario de datos críticos y definición de roles mínimos.
Fase 2 (días 31-60): formalización del comité, políticas base, catálogo inicial y reglas de calidad priorizadas.
Fase 3 (días 61-90): tablero de indicadores, acuerdos de nivel de servicio por dominio y plan de mejora continua.
Al finalizar los 90 días, la institución debería contar, como mínimo, con cinco entregables verificables: mapa de dominios priorizados, matriz RACI de responsabilidades, catálogo inicial con atributos críticos, tablero con indicadores activos y protocolo de escalamiento para riesgos de alto impacto. Para asegurar sostenibilidad, estos entregables deben quedar integrados al ciclo regular de planificación, seguimiento y auditoría institucional, con revisión periódica en comité y trazabilidad documental de decisiones (ISACA, 2019; OECD, 2019).
6. Errores Frecuentes que deben evitarse
- Tratar gobernanza de datos como un proyecto temporal y no como una capacidad permanente.
- Concentrar la responsabilidad solo en tecnología sin corresponsabilidad del negocio.
- Medir actividad (reuniones, documentos) en lugar de resultados (calidad, trazabilidad, tiempos de respuesta).
- Carecer de criterios de escalamiento para riesgos críticos en dominios sensibles.
Discusión crítica: por qué muchas estrategias de datos no escalan
Una razón recurrente de fracaso es la desconexión entre narrativa estratégica y arquitectura de ejecución. Las instituciones suelen formular objetivos ambiciosos de uso de datos, pero sin traducirlos en responsabilidades exigibles, reglas de calidad auditables y protocolos de escalamiento interáreas. En ese escenario, la estrategia carece de tracción operativa.
Otra causa estructural es la asimetría temporal entre decisión y control: se decide rápido, pero se valida tarde. Cuando la verificación de calidad ocurre después del consumo de la información, el daño ya está incorporado en reportes, presupuestos o compromisos de servicio. Por ello, la tesis de este artículo es que la gobernanza efectiva requiere sincronizar decisión, evidencia y control en el mismo ciclo de gestión.
7. Conclusiones para liderazgo institucional
Un modelo operativo de datos maduro ordena decisiones, reduce incertidumbre y fortalece la capacidad de ejecución institucional. Su sostenibilidad no depende exclusivamente de plataformas tecnológicas, sino de reglas compartidas, responsabilidad explícita, evaluación periódica de desempeño y aprendizaje continuo basado en evidencia.
En términos de política institucional, integrar la gobernanza de datos al ciclo de gestión permite mejorar el desempeño operativo, elevar la calidad del control interno y robustecer la rendición de cuentas mediante información verificable, trazable y metodológicamente consistente para la toma de decisiones públicas (United Nations, 2023; OECD, 2019).
Referencias
- COSO. (2013). Internal Control - Integrated Framework. Committee of Sponsoring Organizations of the Treadway Commission.
- DAMA International. (2017). DAMA-DMBOK: Data Management Body of Knowledge (2nd ed.). Technics Publications.
- ISACA. (2019). COBIT 2019 Framework: Governance and Management Objectives. ISACA.
- ISO. (2019). ISO 8000-61: Data quality management. International Organization for Standardization.
- NIST. (2020). Framework for Improving Critical Infrastructure Cybersecurity. National Institute of Standards and Technology.
- OECD. (2019). The Path to Becoming a Data-Driven Public Sector. OECD Publishing.
- United Nations. (2023). United Nations E-Government Survey 2022: The Future of Digital Government. United Nations Department of Economic and Social Affairs.
- World Bank. (2021). Data for Better Lives: World Development Report 2021. World Bank.