
Ciberseguridad
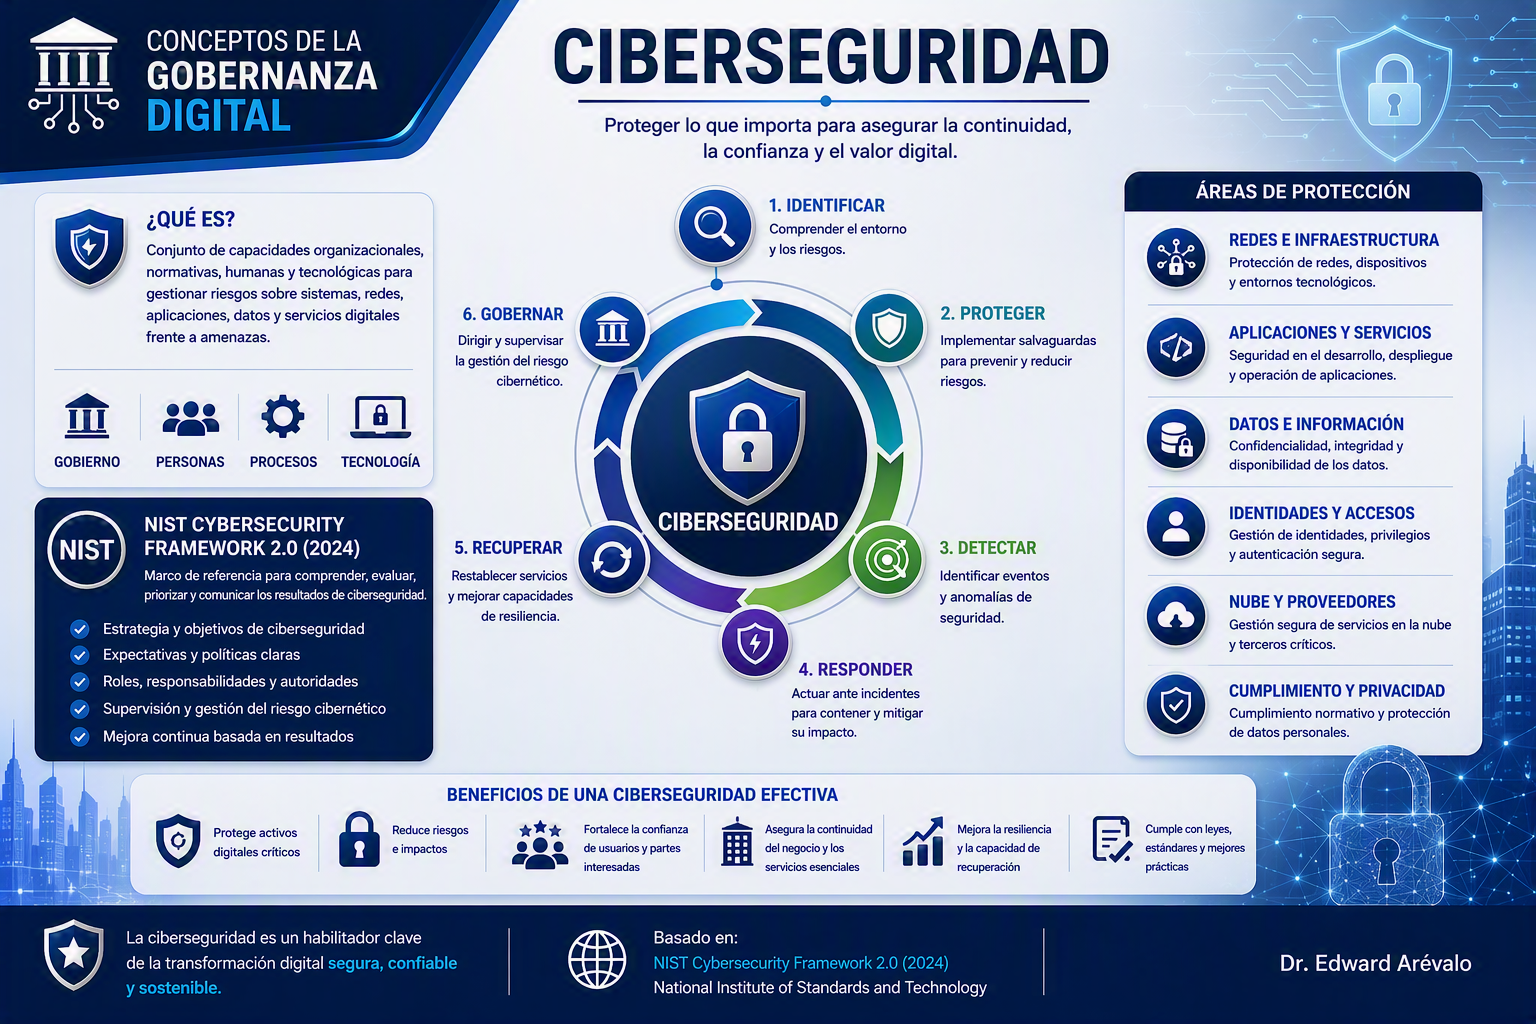
La ciberseguridad es el conjunto de capacidades organizacionales, normativas, humanas y tecnológicas orientadas a proteger activos digitales críticos y gestionar riesgos que afectan redes, aplicaciones, datos y servicios. En gobernanza digital, su función no se limita a contener amenazas técnicas: sostiene la continuidad institucional, la confianza pública y el valor de los servicios esenciales.
Desde una perspectiva conceptual, la ciberseguridad no es un componente aislado del área técnica, sino una responsabilidad de gobierno que integra decisiones estratégicas, procesos operativos y cultura organizacional. Cuando se reduce a herramientas o controles puntuales, se vuelve reactiva e insuficiente; cuando se gestiona como sistema, permite anticipar riesgos, responder con oportunidad y aprender de cada incidente.
Su arquitectura se apoya en cuatro pilares de capacidad: gobierno para dirigir y supervisar, personas para ejecutar y sostener comportamientos seguros, procesos para estandarizar prevención y respuesta, y tecnología para proteger, detectar y recuperar. La solidez del sistema depende de la integración de estos pilares; si uno falla, la exposición al riesgo se amplifica.
En este marco, la ciberseguridad actúa como habilitador de transformación digital segura, confiable y sostenible. Su objetivo no es eliminar completamente el riesgo, sino gestionarlo con criterios proporcionales, evidencia verificable y mejora continua para preservar servicios, datos y confianza social.
Aplicación institucional
La aplicación institucional de la ciberseguridad debe organizarse como un ciclo de gestión continua del riesgo. Primero, identificar el entorno, activos críticos, dependencias y amenazas para comprender exposición real. Segundo, proteger mediante salvaguardas técnicas y organizativas que reduzcan probabilidad e impacto de incidentes.
Tercero, detectar eventos y anomalías con monitoreo oportuno, inteligencia de amenazas y criterios de criticidad. Cuarto, responder con procedimientos claros para contener incidentes, coordinar equipos y mitigar daños. Quinto, recuperar operaciones y servicios priorizados, restaurando capacidades y aprendiendo de la disrupción. Sexto, gobernar todo el sistema para asegurar dirección estratégica, roles definidos, rendición de cuentas y mejora continua.
Este enfoque se alinea con marcos reconocidos como NIST Cybersecurity Framework 2.0 (2024), que promueve resultados de seguridad basados en riesgo y orientados por objetivos institucionales. En particular, destaca la necesidad de expectativas y políticas claras, responsabilidades explícitas, supervisión permanente y ajustes periódicos según desempeño.
La implementación también exige cobertura integral de áreas de protección: redes e infraestructura, aplicaciones y servicios, datos e información, identidades y accesos, nube y proveedores, y cumplimiento y privacidad. Tratar estas áreas por separado genera puntos ciegos; gestionarlas como ecosistema permite reducir superficies de ataque y mejorar resiliencia operativa.
Una ciberseguridad madura requiere ejercicios de preparación, evaluación de capacidades y retroalimentación continua. No basta con cumplir controles mínimos: es necesario verificar eficacia real, entrenar equipos y convertir hallazgos en mejoras de arquitectura, procesos y decisiones de gobierno.
Resultado esperado
El resultado esperado es una organización digital más segura, resiliente y confiable. Cuando la ciberseguridad se gestiona de forma integral, se protegen activos críticos, se reducen riesgos e impactos, y se fortalece la continuidad del negocio y de los servicios públicos esenciales.
También se incrementa la confianza de usuarios y partes interesadas, al existir controles verificables, respuestas oportunas y capacidad de recuperación demostrable. Esta confianza no depende de promesas, sino de la evidencia de que la institución puede prevenir, detectar, responder y recuperarse con eficacia.
Otro efecto clave es el fortalecimiento del cumplimiento normativo y de la protección de datos, lo que reduce exposición jurídica y reputacional en escenarios de alta exigencia regulatoria. En paralelo, mejora la toma de decisiones directivas al incorporar información de riesgo cibernético en la planificación estratégica.
La ciberseguridad aporta valor público al sostener servicios digitales estables, proteger a las personas y preservar la integridad institucional. Su contribución principal es transformar la gestión del riesgo en una capacidad permanente de prevención, respuesta, recuperación y mejora.
Volver a conceptos