
Entorno tecnológico
El entorno tecnológico define la capacidad real de una institución para sostener su transformación digital en el tiempo. No se trata solo de comprar herramientas: se trata de diseñar una base técnica coherente, segura y medible, capaz de conectar procesos, proteger datos y escalar servicios sin perder control.
¿Por qué es un entorno crítico?
Cuando la plataforma tecnológica está fragmentada, las decisiones se vuelven lentas, los costos operativos aumentan y los riesgos se multiplican. En cambio, un entorno bien gobernado permite responder más rápido a cambios regulatorios, mejorar la experiencia ciudadana, reducir incidentes y mantener continuidad de servicios esenciales.
Objetivo de este entorno
Convertir la estrategia digital en una base técnica estable y sostenible. Esto implica pasar de soluciones aisladas a una arquitectura integrada, con estándares comunes, datos confiables y controles operativos que permitan crecer sin perder seguridad ni calidad de servicio.
El objetivo final es que cada iniciativa digital se implemente sobre una plataforma institucional preparada para operar, integrarse y auditarse. De esta forma, la tecnología deja de ser un cuello de botella y se transforma en una capacidad habilitadora de resultados.
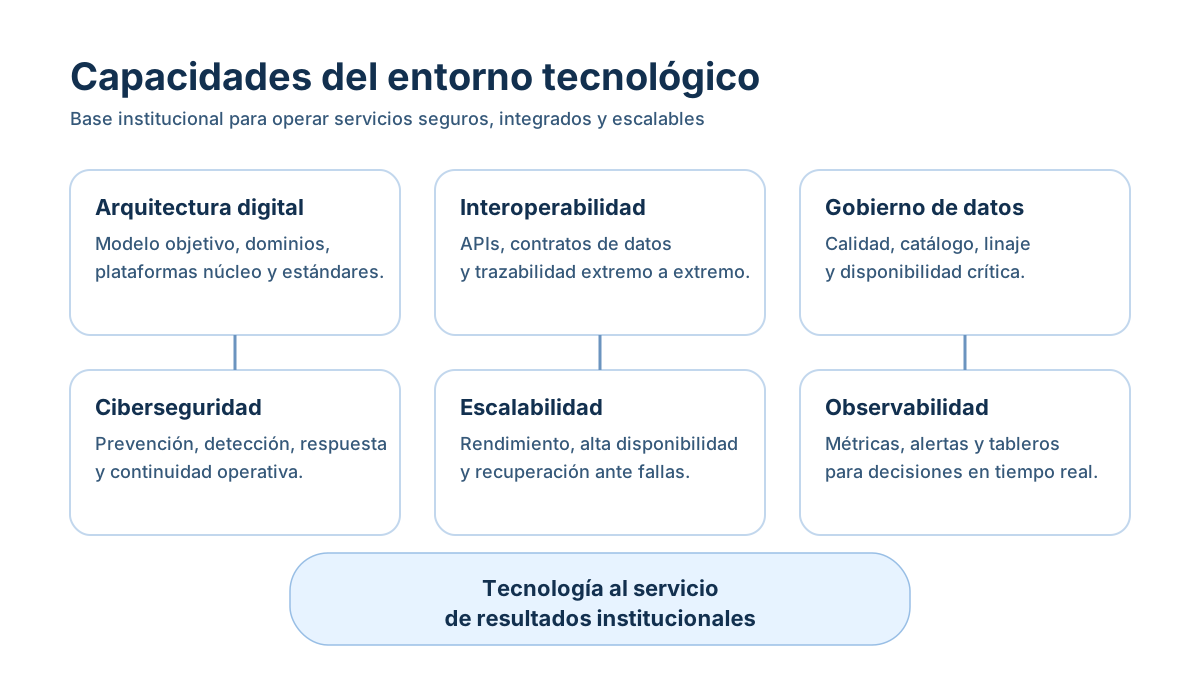
Esta vista permite iniciar con una lectura clara del estado actual: qué está funcionando, qué depende de soluciones manuales y qué frentes deben priorizarse para reducir riesgo operativo.
Componentes clave a desarrollar
- Arquitectura digital objetivo: definir la estructura tecnológica de referencia para los próximos 12 a 24 meses, incluyendo dominios funcionales, plataformas núcleo y capacidades por nivel institucional.
- Interoperabilidad y APIs: establecer reglas para integrar sistemas internos y externos con trazabilidad de extremo a extremo, estandarizando contratos de datos y mecanismos de autenticación.
- Gobierno técnico de datos: asegurar calidad, catálogo, linaje, respaldo y disponibilidad de la información crítica para decisiones, supervisión y cumplimiento.
- Ciberseguridad operativa: desplegar controles preventivos, detectivos y de respuesta ante incidentes, con responsabilidades claras por activo y por proceso.
- Escalabilidad y continuidad: garantizar rendimiento, alta disponibilidad y recuperación ante fallas para sostener demanda creciente y eventos no planificados.
- Observabilidad y monitoreo: habilitar métricas, registros, alertas y tableros para decisiones en tiempo real, priorización de riesgos y mejora continua.
Estos componentes deben diseñarse de forma integrada. Si uno falla, el resto se debilita: por ejemplo, no hay buena interoperabilidad sin estándares de datos, y no hay continuidad sostenible sin monitoreo ni seguridad operativa.
Arquitectura mínima recomendada
- Capa de integración con APIs documentadas, versionadas y auditables.
- Servicios críticos con estándares de disponibilidad y respaldo automatizado.
- Gestión de identidades y accesos con roles claros y registro de actividades.
- Monitoreo centralizado de infraestructura, aplicaciones y eventos de seguridad.
- Repositorio técnico para configuraciones, dependencias y cambios aprobados.
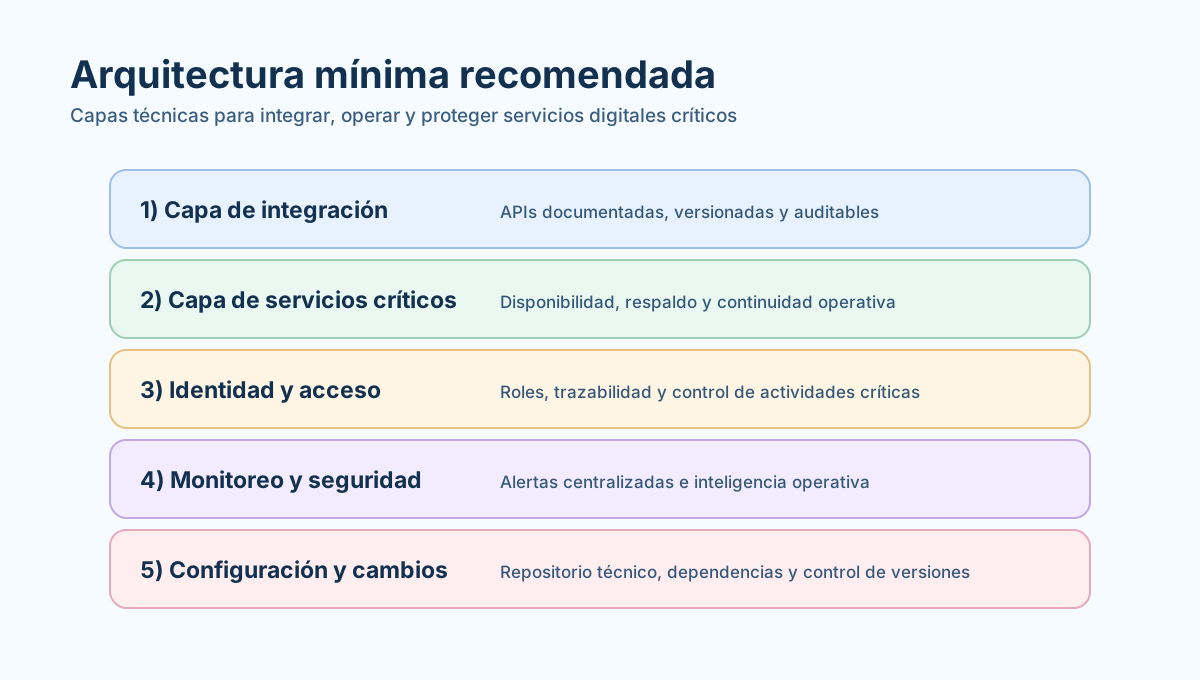
La arquitectura mínima no busca complejidad, sino control operativo. Es la base que permite ordenar crecimiento, reducir deuda técnica y evitar interrupciónes que afecten servicios institucionales.
Además, facilita auditorías técnicas y regulatorias porque cada componente queda asociado a controles concretos, evidencias verificables y responsables definidos.
Hoja de ruta en 90 días
- Primeros 30 días: levantar inventario tecnológico, identificar integraciones críticas y priorizar brechas de riesgo.
- Días 31 a 60: definir arquitectura objetivo, estándares de integración y controles de ciberseguridad base.
- Días 61 a 90: implementar monitoreo, estabilizar servicios priorizados y validar continuidad operativa.
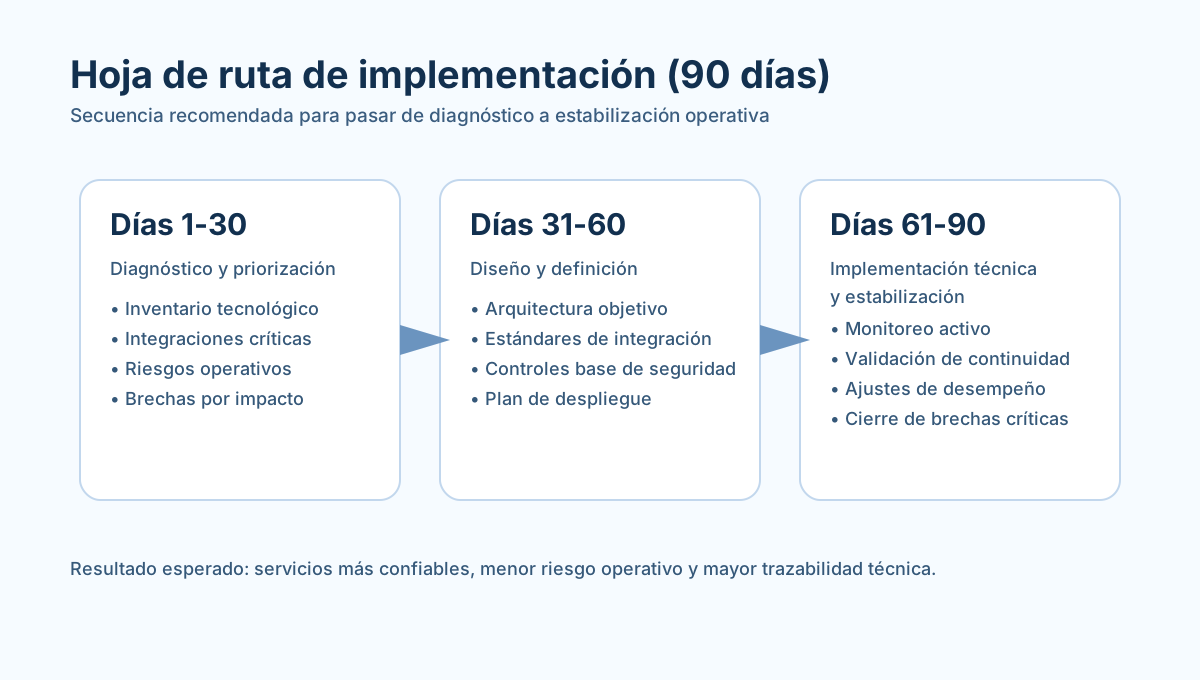
La secuencia importa: primero diagnóstico, luego diseño y finalmente estabilización. Saltar etapas suele generar retrabajo, inversiones mal priorizadas y soluciones que no escalan.
Entregables esperados
- Mapa de arquitectura actual y arquitectura objetivo por dominios de servicio.
- Catálogo de APIs e integraciones con responsables y nivel de criticidad.
- Matriz de controles de seguridad y continuidad por plataforma.
- Tablero de indicadores técnicos con frecuencia de seguimiento definida.
Cada entregable debe tener dueño institucional, fecha de actualización y criterio de validación. Sin esa disciplina, el documento pierde valor de gestión y se vuelve solo referencia estática.
Indicadores de seguimiento sugeridos
- Porcentaje de servicios críticos con monitoreo activo y alertas configuradas.
- Disponibilidad mensual de plataformas clave.
- Tiempo medio de detección y recuperación de incidentes.
- Porcentaje de integraciones con trazabilidad completa.
- Porcentaje de activos con respaldos validados y restauración probada.
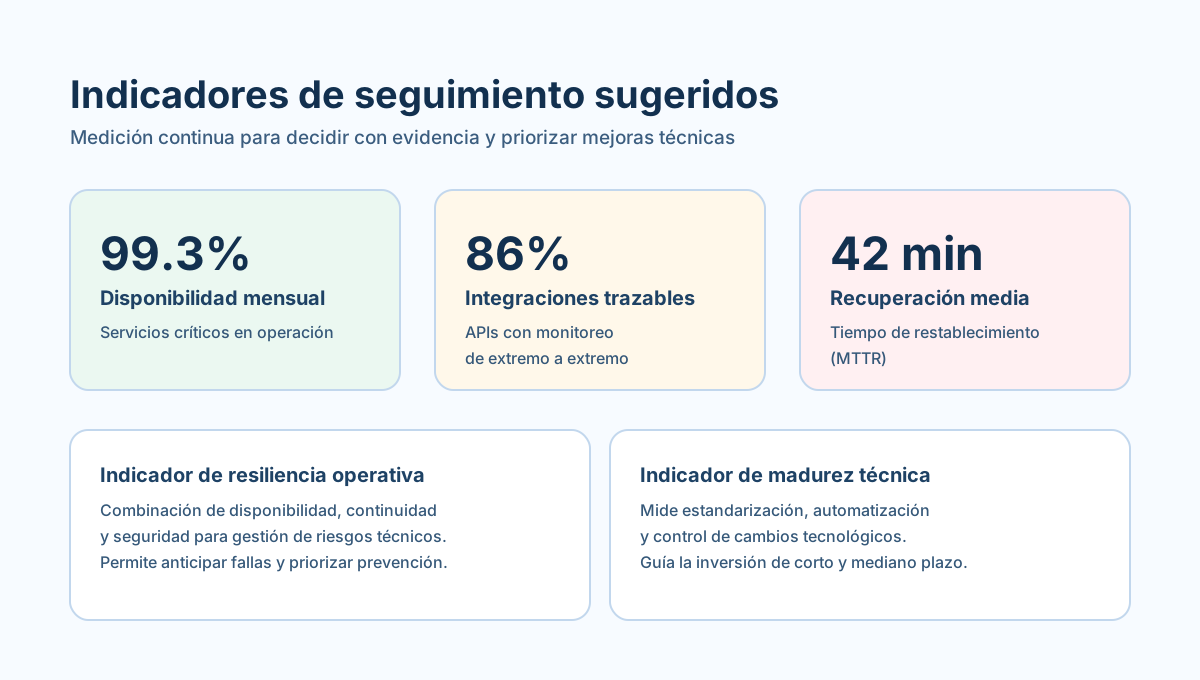
Estos indicadores permiten observar madurez operativa, anticipar riesgos y justificar decisiones de inversión. Lo importante no es solo medir, sino convertir cada medición en acciones de mejora con responsables y plazos.
Siguiente paso recomendado
Con esta base, profundiza en los conceptos de arquitectura digital e interoperabilidad para alinear decisiones técnicas con gobernanza, cumplimiento y resultados institucionales medibles.