
Marco de ciberseguridad institucional
La tendencia regional en gobernanza digital muestra un cambio claro: la ciberseguridad deja de verse como tema técnico aislado y pasa a ser un componente estructural de continuidad institucional, confianza ciudadana y resiliencia de servicios públicos.
1. ¿Qué está cambiando en esta tendencia?
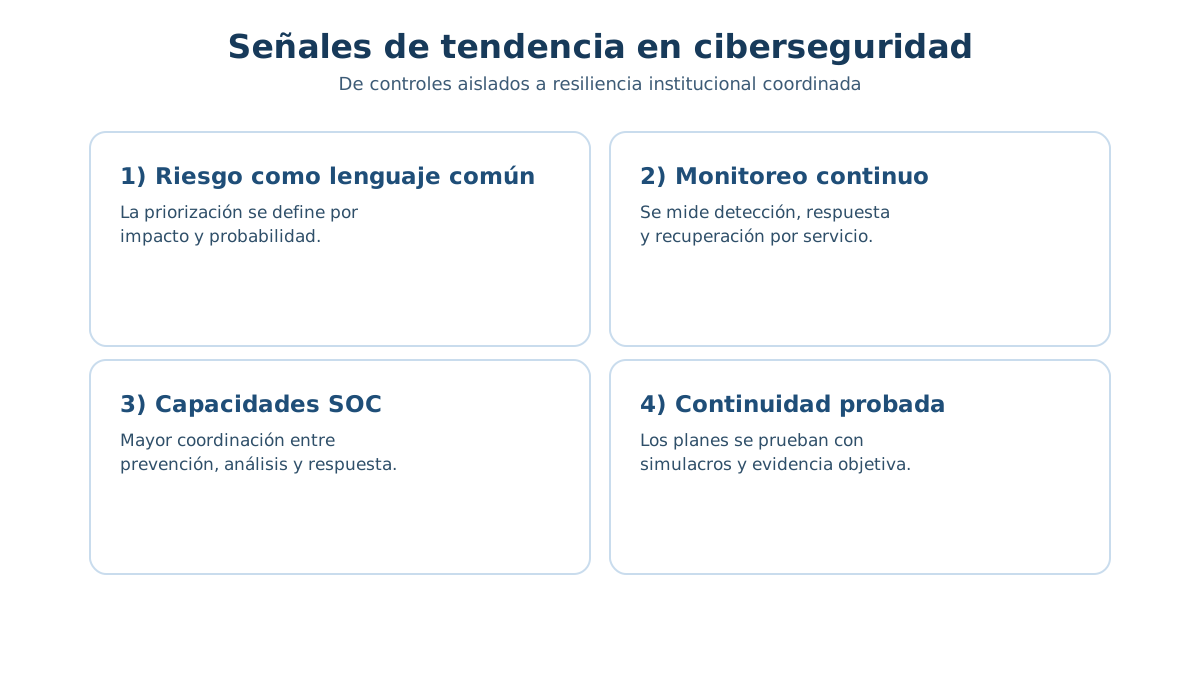
El enfoque pasó de controles puntuales a marcos integrales basados en riesgo, con medición continua de exposición y respuesta. Hoy no basta con tener políticas; se exige capacidad operativa para detectar incidentes, contenerlos y recuperar servicios críticos con evidencia trazable.
1.1 Fuerzas que impulsan el cambio
- Aumento de amenazas: mayor frecuencia y sofisticación de ataques a infraestructura pública.
- Digitalización acelerada: más trámites y datos expuestos en canales en línea.
- Dependencia de servicios críticos: interrupciónes afectan directamente derechos y continuidad operativa.
- Exigencia de rendición de cuentas: autoridades y ciudadanos demandan evidencia de control real.
2. ¿Por qué importa para Venezuela?
Porque permite reducir vulnerabilidad operativa, mejorar coordinación entre instituciones y sostener servicios esenciales aún en escenarios adversos. Sin un marco institucional, la respuesta queda fragmentada; con un marco común, la respuesta se vuelve coordinada y medible.
3. Capacidades críticas del marco institucional
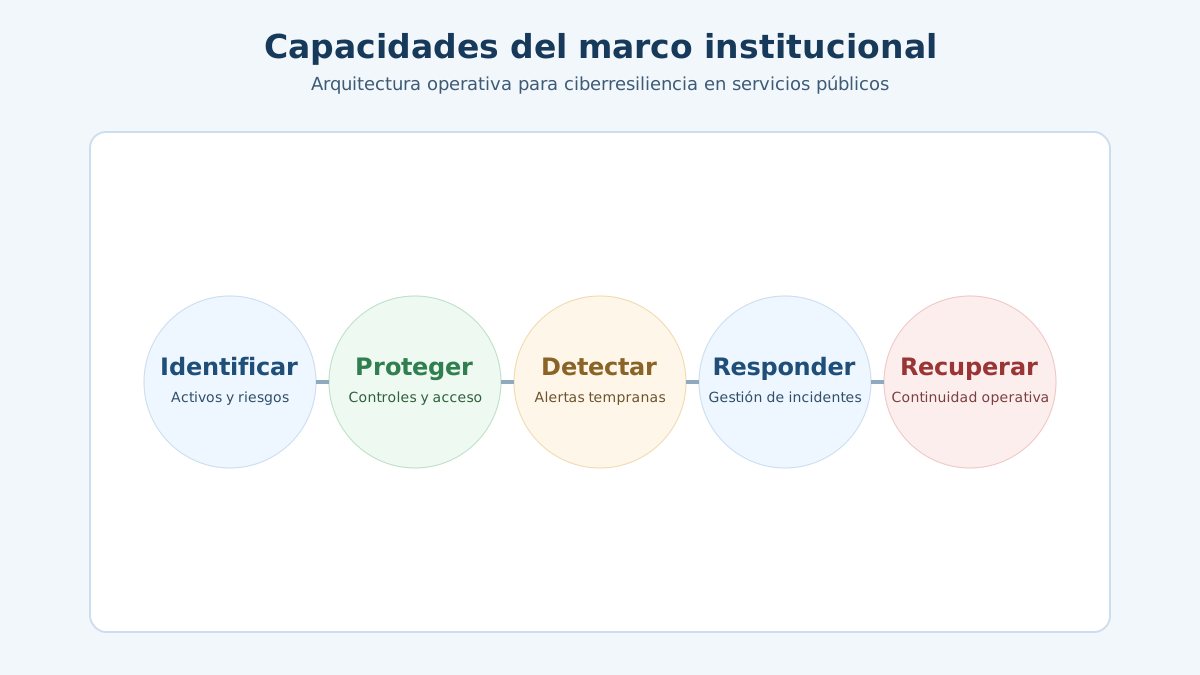
- Identificar: inventario de activos, dependencias y riesgos de negocio.
- Proteger: controles de acceso, segmentación y endurecimiento de plataformas.
- Detectar: monitoreo continuo, telemetría y reglas de alerta temprana.
- Responder: protocolos de incidente con roles, tiempos y cadena de decisión.
- Recuperar: continuidad operativa, respaldos probados y restauración priorizada.
4. Escenarios de evolución institucional
- Escenario robusto: existe gobernanza de riesgo, SOC operativo y simulacros periódicos con mejora continua.
- Escenario intermedio: hay controles implementados, pero con cobertura parcial y baja integración entre equipos.
- Escenario frágil: no hay línea base común, se responde tarde y se repiten incidentes por causas conocidas.
5. Indicadores clave para seguir la tendencia
- MTTD: tiempo medio de detección de incidentes.
- MTTR: tiempo medio de respuesta y recuperación.
- Cobertura de activos críticos: porcentaje inventariado y monitoreado.
- Simulacros efectivos: cantidad ejecutada y porcentaje de acciones de mejora cerradas.
- Disponibilidad de servicios: continuidad operativa en procesos priorizados.
6. Lectura semáforo para decisores
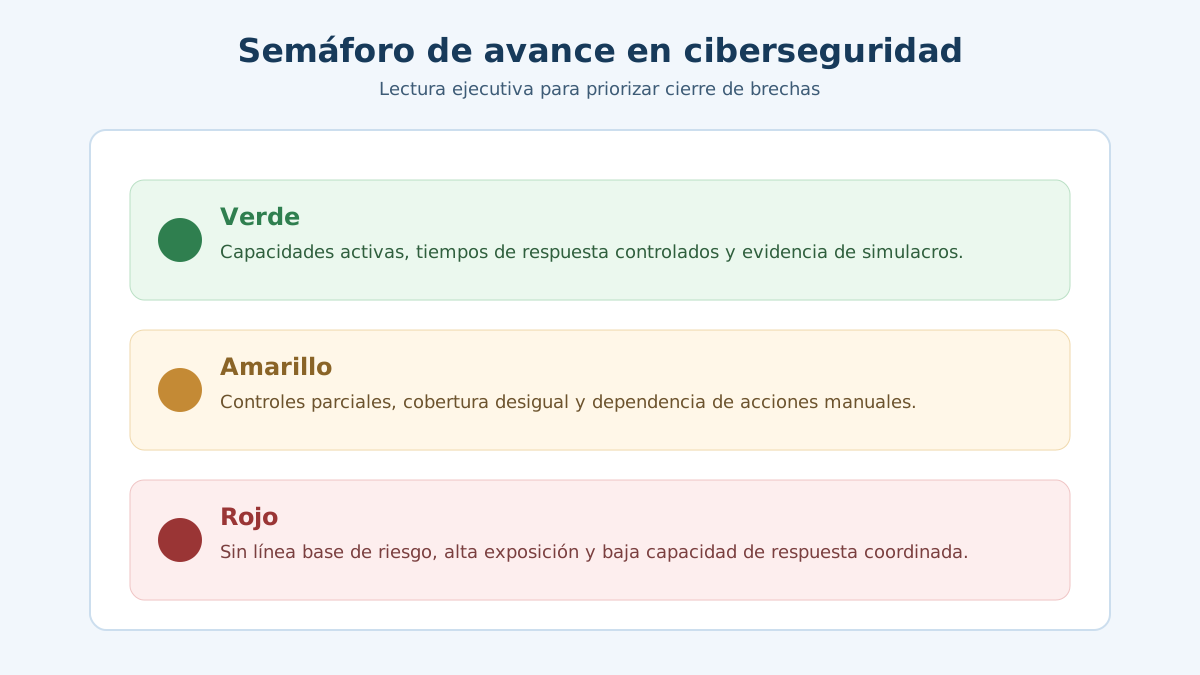
- Verde: capacidad operativa estable, incidentes contenidos y recuperación dentro de objetivos.
- Amarillo: controles parciales y tiempos de respuesta variables por institución.
- Rojo: exposición alta, respuesta reactiva y brechas sin responsable de cierre.
7. ¿Qué observar en los próximos 12 meses?
La señal clave será pasar de planes declarativos a ejecución medible: tableros trimestrales de riesgo, simulacros con lecciones aplicadas y mejoras verificables en detección, respuesta y recuperación.
Si estas evidencias se sostienen, la tendencia se consolidará como capacidad de Estado. Si no, persistirá la fragilidad operativa frente a incidentes de alto impacto.
Conclusión
El marco de ciberseguridad institucional es una tendencia estructural, no una moda técnica. Para Venezuela, representa una ruta concreta para proteger servicios públicos, reducir riesgo sistémico y fortalecer confianza en el Estado digital.
La ventaja real no estará en tener más herramientas, sino en gobernarlas con disciplina, evidencia y mejora continua.
Volver a tendencias