
Entorno regulatorio
Esta sección organiza las normativas que suelen aplicar a instituciones públicas y organizaciones con responsabilidad digital. El objetivo es pasar de "conocer la norma" a "demostrar cumplimiento" con controles, evidencias y seguimiento.
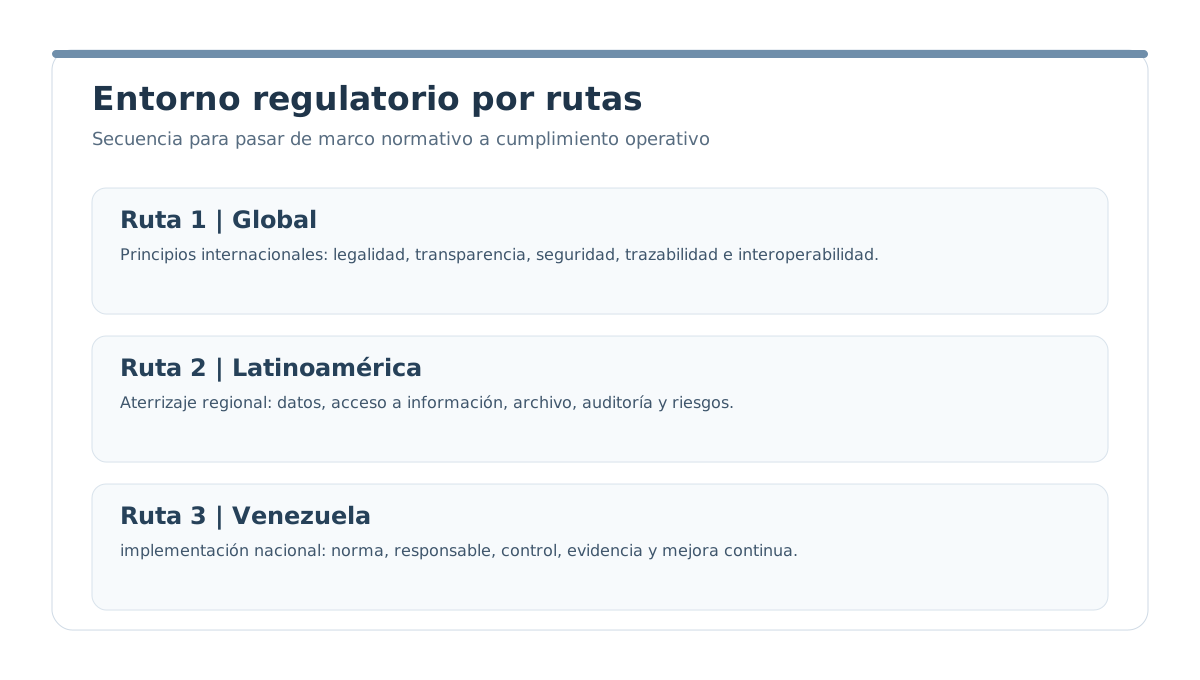
Ruta 1: Marco regulatorio global
Como punto de partida, esta ruta define los principios regulatorios transversales que aplican en cualquier jurisdicción y sirven como base de diseño institucional.
- Legalidad del tratamiento de datos y protección de derechos de las personas.
- Transparencia, acceso a información pública y rendición de cuentas.
- Ciberseguridad y continuidad operativa para servicios críticos.
- Trazabilidad documental, evidencia auditable y control interno.
- Interoperabilidad, calidad de datos e identidad/firma digital.
Referencias orientadoras:
- OCDE (gobierno digital).
- Naciones Unidas (e-government y gobernanza pública).
- ISO/IEC 27001 (seguridad de la información).
- ISO 22301 (continuidad del negocio).
- ISO 37301 (compliance).
- ISO 15489 (gestión documental).
- NIST CSF (ciberseguridad).
Ruta 2: Aterrizaje en Latinoamérica
Esta ruta adapta el marco global al contexto regional Latinoaméricano. Cambia la denominación normativa por país, pero se mantiene un núcleo común de obligaciones regulatorias.
- Protección de datos personales y deber de seguridad de la información.
- Leyes de transparencia y acceso a información en entidades públicas.
- Normas de gestión documental, archivo y gobierno de expedientes.
- Reglas de contratación pública digital y control de proveedores tecnológicos.
- Esquemas de control, auditoría y gestión de riesgos institucionales.
Referencias orientadoras:
- CEPAL (transformación digital del Estado).
- OEA (gobierno digital y ciberseguridad).
- BID (marcos de madurez digital).
- Redes iberoamericanas de protección de datos y transparencia.
- Normas nacionales sectoriales de cada país.
Ruta 3: Implementación en Venezuela
En esta ruta se concreta el cumplimiento con base en el marco jurídico venezolano y en líneamientos institucionales internos, asociando cada obligación a proceso, responsable, control y evidencia.
- Requisitos de legalidad y transparencia en actuaciones administrativas digitales.
- Controles sobre tratamiento de datos, seguridad y trazabilidad documental.
- Reglas de archivo, custodia de expedientes y conservación de evidencias.
- Mecanismos de control interno, auditoría y seguimiento de hallazgos.
- Gestión de riesgos y continuidad de servicios públicos digitales.
Referencias orientadoras (Venezuela):
- Constitución de la República Bolivariana de Venezuela.
- Ley de Infogobierno.
- Ley sobre Mensajes de Datos y Firmas Electrónicas.
- Ley contra los Delitos Informáticos.
- Ley Orgánica de la Administración Pública.
- Ley Orgánica de Procedimientos Administrativos.
- Ley Orgánica de la Contraloría General de la República y del Sistema Nacional de Control Fiscal.
- Normativa sectorial vigente aplicable.
¿Qué exige cada normativa en la práctica?
- Un responsable claro por obligación regulatoria y por proceso.
- Controles definidos (preventivos, detectivos y correctivos) con frecuencia de ejecución.
- Evidencia trazable para demostrar cumplimiento ante auditoría.
- Indicadores para seguimiento y mejora continua.
- Planes de cierre para brechas y hallazgos críticos.
Matriz mínima recomendada
Para evitar incumplimientos por dispersión, consolida una matriz única con cinco campos obligatorios por cada requisito normativo:
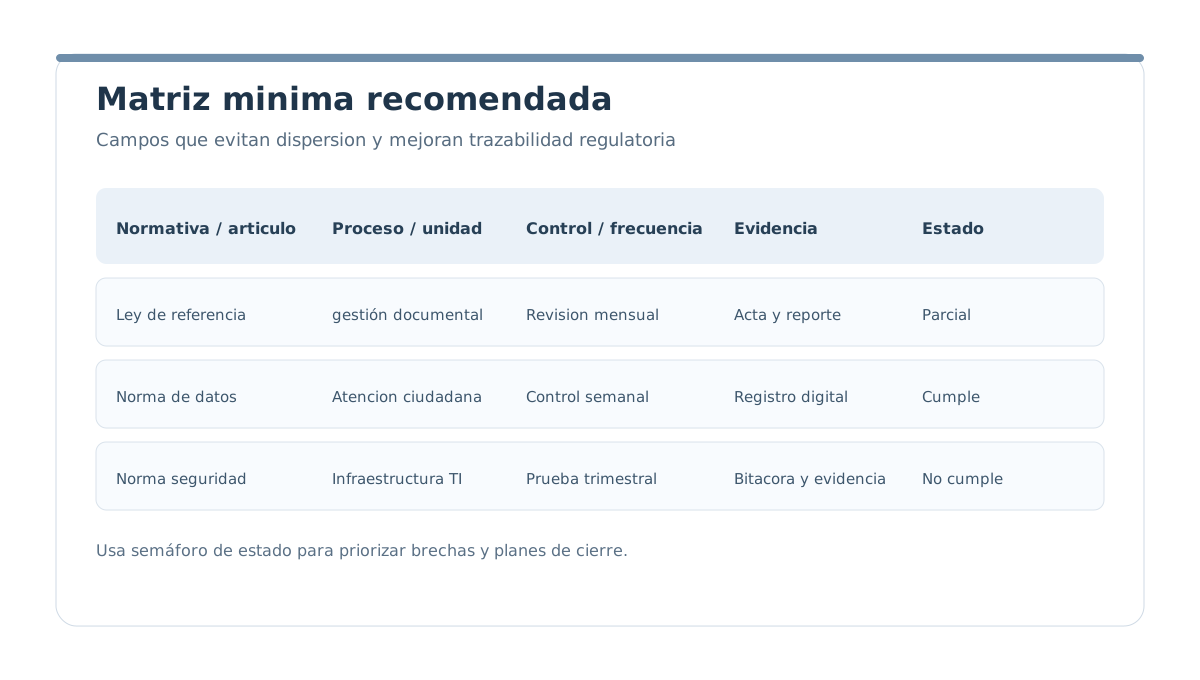
- Normativa y artículo aplicable.
- Proceso afectado y unidad responsable.
- Control definido y periodicidad.
- Evidencia que prueba cumplimiento.
- Estado actual: cumple, parcial o no cumple.
Semáforo de cumplimiento (cómo calificar cada fila de la matriz):
- Verde (cumple): existe control activo, evidencia vigente y trazabilidad completa del requisito.
- Amarillo (parcial): existe control, pero la evidencia está incompleta, vencida o sin trazabilidad suficiente.
- Rojo (no cumple): no existe control, no hay evidencia o el requisito no está asignado a un responsable.
Regla práctica por porcentaje de cumplimiento total:
- 80% a 100% en verde: nivel de cumplimiento estable, mantener monitoreo mensual.
- 50% a 79% en verde: nivel intermedio, priorizar cierre de filas amarillas en 30 días.
- 0% a 49% en verde: nivel crítico, activar plan de choque y comité de seguimiento semanal.
Acción recomendada por color:
- Verde: sostener el control y asegurar recertificación periódica de evidencia.
- Amarillo: corregir la brecha documental o de ejecución con responsable y fecha de cierre.
- Rojo: diseñar e implementar control inmediato, con verificación ejecutiva y fecha compromiso.
Evidencias que debes tener disponibles
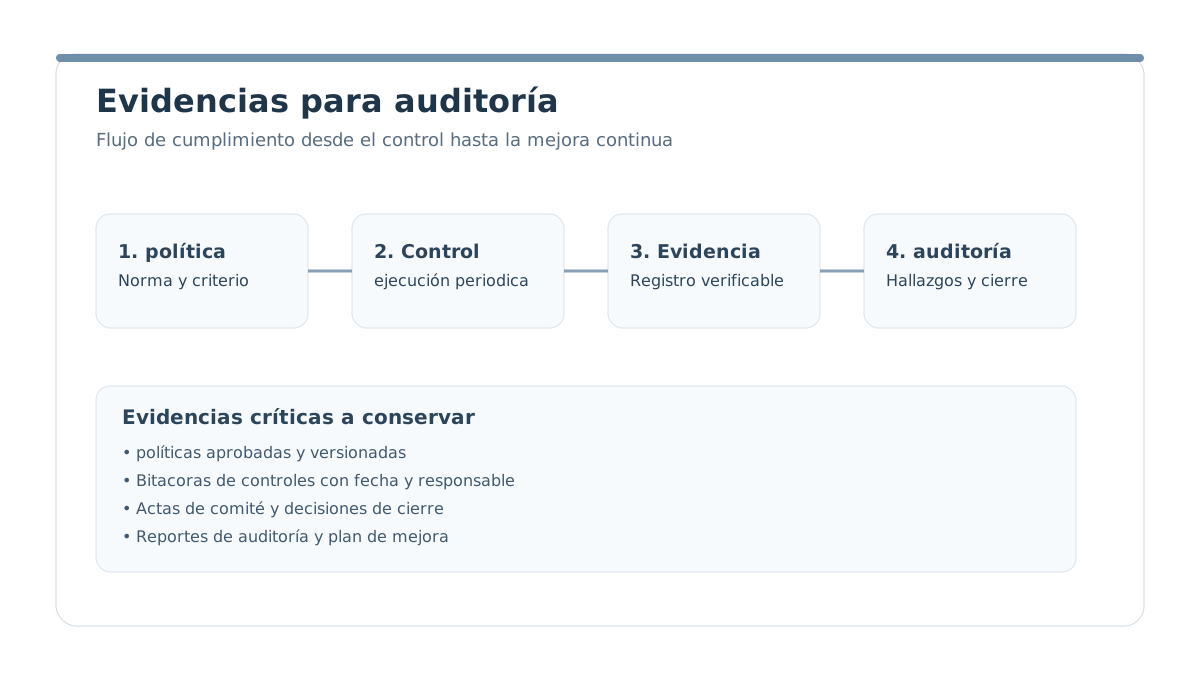
- Políticas y procedimientos vigentes con fecha de aprobación.
- Registros de ejecución de controles y revisiones periódicas.
- Bitácoras de incidentes, acciones correctivas y tiempos de respuesta.
- Actas de comité, decisiones y responsables asignados.
- Resultados de auditoría, brechas abiertas y estado de cierre.
¿Qué debe incluir cada evidencia para que sea auditable?
- Identificador único del requisito normativo (ley, artículo o numeral).
- Fecha de emisión, fecha de vigencia y fecha de próxima revisión.
- Responsable del control (cargo y unidad) y responsable de validación.
- Resultado del control (cumple, parcial, no cumple) con soporte documental.
- Trazabilidad de cambios: versión, motivo de actualización y aprobador.
Paquete mínimo de auditoría por cada requisito crítico:
- Matriz de cumplimiento actualizada (fila del requisito con semáforo vigente).
- Procedimiento o instructivo aplicable aprobado y en versión vigente.
- Registro de ejecución del control (evidencia de que se aplicó en fecha).
- Soporte verificable (captura de sistema, reporte firmado, acta o ticket).
- Plan de cierre cuando exista brecha (responsable, plazo y avance).
Frecuencia recomendada de actualización:
- Controles críticos: revisión semanal y reporte mensual consolidado.
- Controles medios: revisión quincenal o mensual según riesgo.
- Controles de soporte: revisión mensual y recertificación trimestral.
Criterio de aceptación en auditoría: la evidencia debe ser legible, vigente, trazable al requisito, y verificable sin depender de explicaciones verbales del equipo.
Checklist rápido por rutas (Ruta 1, Ruta 2 y Ruta 3)
Ruta 1 - Marco regulatorio global (diagnóstico base):
- ¿Tienes inventario normativo actualizado por tema y proceso?
- ¿Se revisan cambios normativos y su impacto operativo?
Ruta 2 - Aterrizaje en Latinoamérica (control regional):
- ¿Cada obligación tiene responsable, control y evidencia?
- ¿La evidencia está centralizada y con vigencia verificable?
Ruta 3 - Implementación en Venezuela (ejecución y seguimiento):
- ¿Existen indicadores de cumplimiento reportados mensualmente?
- ¿Los hallazgos críticos tienen plan de cierre con fechas?
Cómo valorar el resultado por ruta:
- 2 de 2 respuestas afirmativas: ruta consolidada (verde).
- 1 de 2 respuestas afirmativas: ruta en desarrollo (amarillo).
- 0 de 2 respuestas afirmativas: ruta crítica (rojo).
Lectura integral: prioriza primero la ruta con más brechas (rojo), luego estabiliza la ruta en amarillo y mantiene monitoreo mensual en las rutas verdes.
Plan de implementación en 90 días
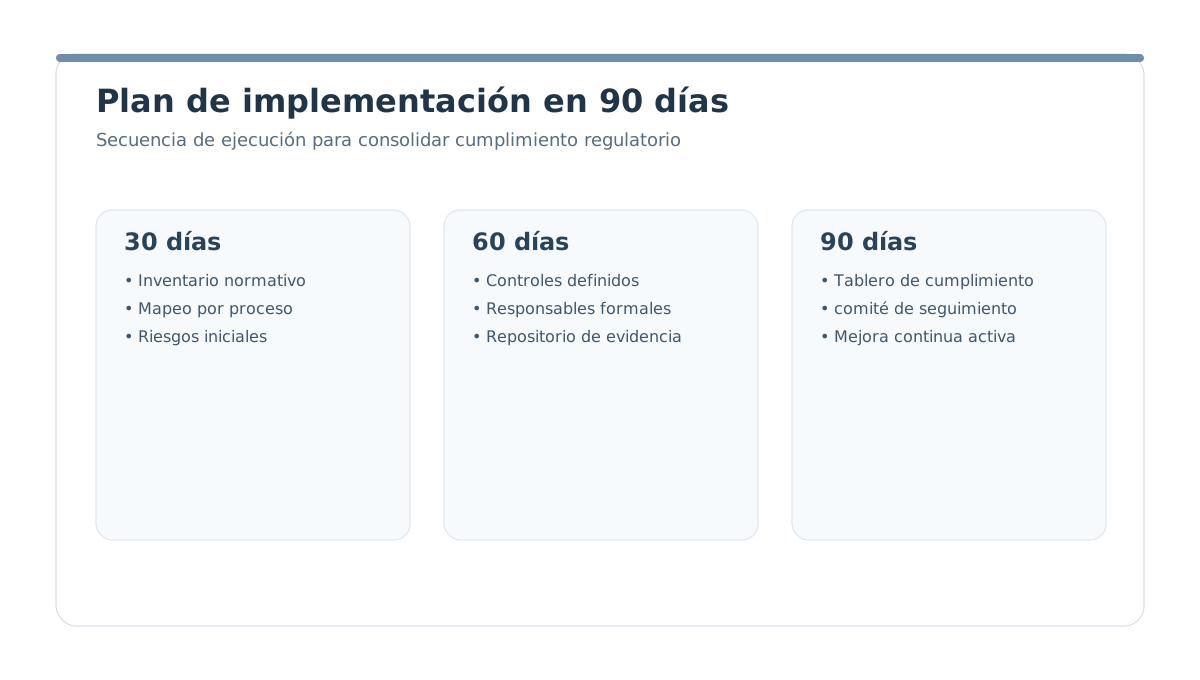
- 30 días: levantar normativas aplicables y construir matriz base por procesos críticos.
- 60 días: formalizar controles, responsables y repositorio de evidencias.
- 90 días: activar tablero de cumplimiento, comité de seguimiento y plan de mejora continua.
Resultado esperado
Al finalizar, la organización debe contar con un sistema regulatorio operativo: obligaciones identificadas, controles funcionando, evidencia disponible y capacidad de responder con trazabilidad ante revisión interna o externa.
Siguiente paso recomendado
Usa esta base para profundizar en el marco de control de la ruta de cumplimiento y conectar cada requisito con ejecución institucional sostenible.