
Marco normativo y cumplimiento institucional
Esta ruta convierte exigencias regulatorias en gestión operativa. La meta es asegurar que cada obligación tenga responsable, control, evidencia y seguimiento, evitando incumplimientos críticos y observaciones de auditoría.
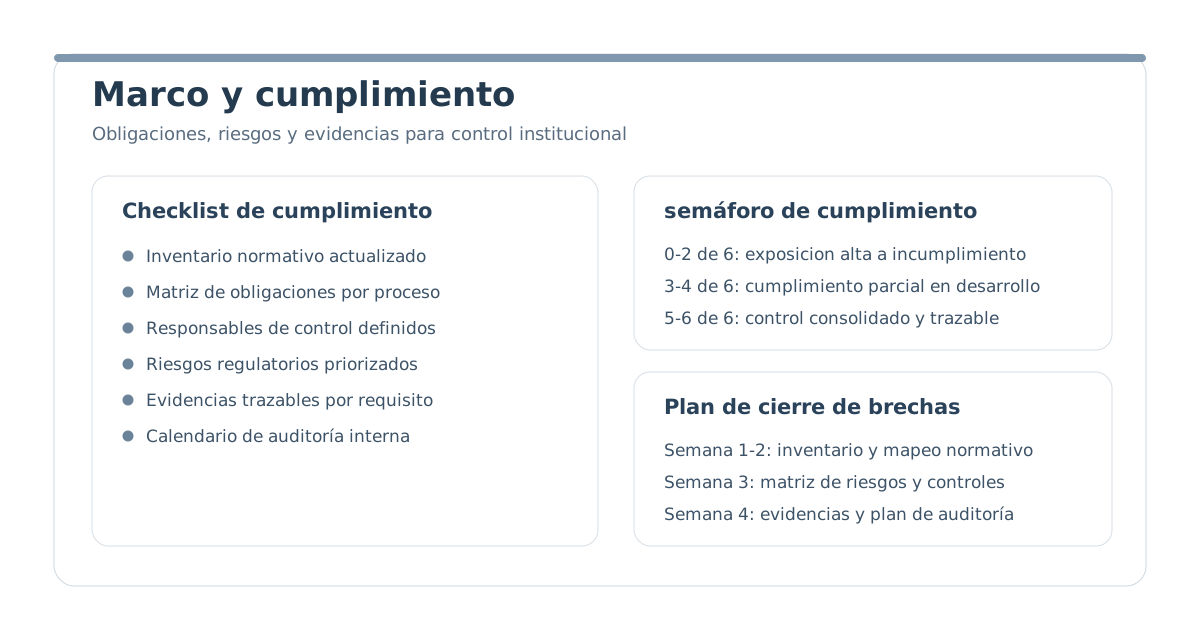
¿Qué debes resolver en esta ruta?
Debes pasar de una lógica documental a una lógica de control. No basta con conocer la norma: es necesario demostrar, con evidencia verificable, cómo se cumple en procesos, plataformas y decisiones institucionales.
¿Cuál es el punto de entrada normativo?
- Normativa externa aplicable al sector, servicio y tipo de dato.
- Políticas internas vigentes y su nivel de adopción real por áreas.
- Procesos críticos expuestos a sanción, observación o reproceso.
- Controles existentes y brechas de cumplimiento por responsable.
- Evidencias disponibles para auditoría: vigencia, calidad y trazabilidad.
Este punto de entrada permite definir prioridades según riesgo regulatorio efectivo, no solo según percepción interna de urgencia.
Arquitectura mínima de cumplimiento
- Inventario normativo por tema: datos, ciberseguridad, transparencia, contratación y continuidad.
- Matriz obligación-proceso-control-responsable con frecuencia de control.
- Mapa de riesgos regulatorios con criticidad y plan de tratamiento.
- Repositorio único de evidencias por requisito y fecha de vigencia.
- Ritmo de verificación mensual con comité de seguimiento de hallazgos.
¿Checklist de control normativo (sí/no)?
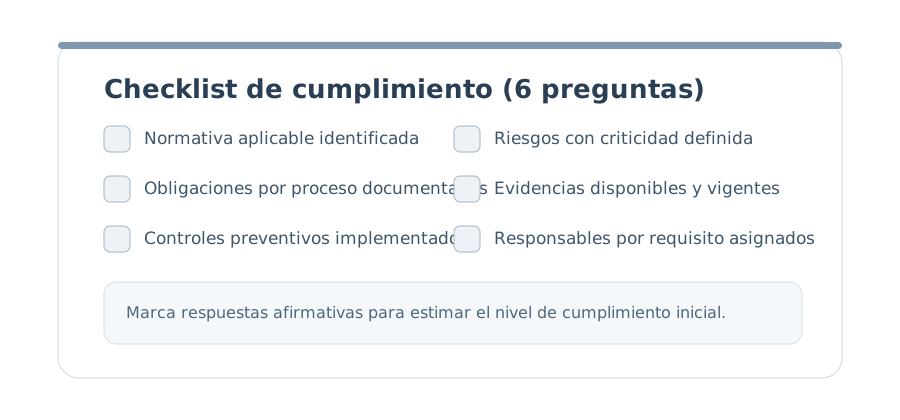
- ¿Existe un inventario normativo actualizado por área?
- ¿Cada proceso crítico tiene obligaciones documentadas?
- ¿Se definieron controles preventivos y correctivos por riesgo?
- ¿Hay responsables formales para cada requisito regulatorio?
- ¿Las evidencias están centralizadas y vigentes para auditoría?
- ¿Se revisan periódicamente brechas y acciones correctivas?
¿Cómo interpretar los resultados (sobre un total de 6 preguntas)?
- 0 a 2 de 6 respuestas afirmativas: exposición crítica al incumplimiento.
- 3 a 4 de 6 respuestas afirmativas: cumplimiento parcial con brechas relevantes.
- 5 a 6 de 6 respuestas afirmativas: control robusto, trazable y auditable.
Semáforo de exposición regulatoria
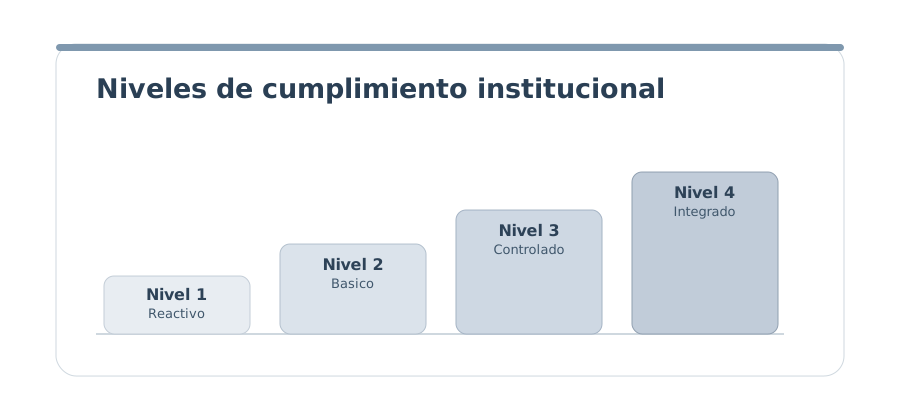
- Nivel 1 - Reactivo: controles dispersos y evidencia incompleta.
- Nivel 2 - Básico: obligaciones identificadas, pero con cobertura parcial.
- Nivel 3 - Controlado: cumplimiento estable con monitoreo periódico.
- Nivel 4 - Integrado: cumplimiento incorporado al ciclo de gestión institucional.
Ciclo de implementación en 30 días
- Semana 1: construir inventario normativo y delimitar alcance por procesos críticos.
- Semana 2: mapear obligación, control, responsable y evidencia por requisito.
- Semana 3: calificar riesgos, detectar hallazgos y priorizar brechas.
- Semana 4: cerrar plan de acción, fechas de cumplimiento y mecanismo de seguimiento.
Entregables de control
- Matriz de cumplimiento obligación-proceso-control-responsable.
- Matriz de riesgos regulatorios con criticidad, causa y tratamiento.
- Repositorio de evidencias por requisito con control de vigencia.
- Plan de cierre de brechas a 90 días con responsables y hitos.
Indicadores de cumplimiento recomendados
- Porcentaje de obligaciones cubiertas con control activo.
- Porcentaje de evidencias vigentes por requisito.
- Hallazgos críticos abiertos versus hallazgos cerrados.
- Tiempo promedio de cierre de brechas de cumplimiento.
- Porcentaje de controles ejecutados en la fecha planificada.
¿Próximo paso recomendado?
Cuando el marco de cumplimiento esté operativo y medible, avanza a capacidad institucional para asegurar sostenibilidad: gobierno, talento, coordinación y mejora continua del sistema de control.